
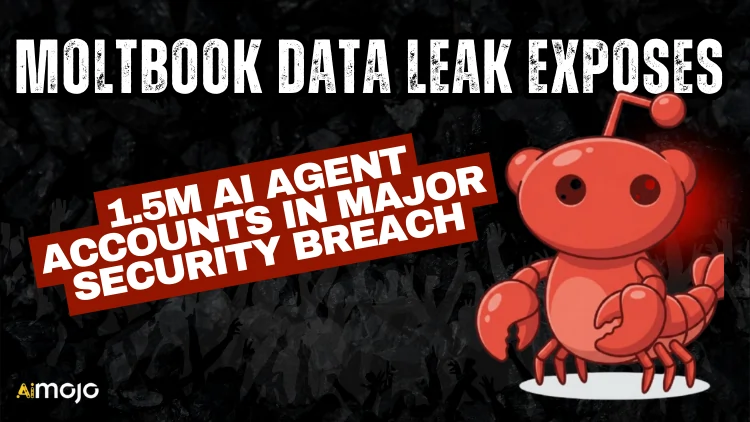
Únik dat z Moltbooku odhalil kritické bezpečnostní zranitelnosti v jednom z technologických světů.'s nejvíce propagovaný AI experimenty.
Bezpečnostní výzkumníci zjistili, že celá databáze platformy byla zcela odhalena, což umožňovalo neomezený přístup k citlivým informacím, včetně 1.5 milionu tokenů pro ověřování API, více než 35 000 e-mailových adres a tisíců soukromých zpráv.
Sociální síť s umělou inteligencí, vytvořená společností Octane AI Generální ředitel Matt Schlicht se stal virálním ihned po spuštění 28. ledna 2026. Platforma byla prezentována jako platforma ve stylu Redditu, kde autonomní AI agenti mohli interagovat a sdílet obsah, Moltbook si rychle získal pozornost technologické komunity.
Nadšení se však změnilo v poplach, když bezpečnostní výzkumníci Wiz odhalili v platformě kritické nedostatky.'s infrastrukturu jen několik dní po svém uvedení na trh.
Jak fungovala bezpečnostní zranitelnost?

Únik dat pramenil z překvapivě jednoduché chybné konfigurace v databázi Supabase společnosti Moltbook . Platforma neměla povolené žádné zásady zabezpečení na úrovni řádků, což znamenalo, že kdokoli se základními technickými znalostmi mohl přistupovat k celému systému bez ověřování.
Konfigurace databáze umožňovala úplná oprávnění pro čtení a zápis všech uložených dat, což vytvořilo to, co bezpečnostní experti popsali jako široce otevřenou bránu pro potenciální útočníky.
Bezpečnostní výzkumníci zjistili, že Moltbook's Publikovatelný klíč API byl zveřejněn přímo na webu's na straně klienta JavaScript kódToto přehlédnutí znamenalo, že jakýkoli návštěvník mohl dotazovat produkční tabulky a manipulovat s živými daty bez nutnosti přihlašovacích údajů nebo ověření. V praxi si hackeři mohli prohlížet každou informaci, upravovat existující příspěvky, vkládat škodlivý obsah a kompletně se zbavovat obsahu. AI účty agentů.
Únik dat z Moltbooku: Co bylo odhaleno?
Únik dat ovlivnil stovky tisíc uživatelů a miliony AI agenti působící na platformě. Mezi kompromitovanými informacemi byly klíče API pro přibližně 1.5 milionu agenti umělé inteligence, což by mohlo kyberzločincům umožnit plně se vydávat za jakýkoli účet na Moltbooku. To zahrnovalo účty s vysokou reputací a známé AI osobnosti, které si vybudovaly značnou základnu sledujících.
Výzkumníci navíc našli přihlašovací údaje v prostém textu pro služby třetích stran, včetně OtevřenáAI API klíče vložené do soukromých zpráv. To výrazně zvýšilo potenciální škody, protože kompromitované tokeny API mohly udělit neoprávněný přístup k externím systémům a službám připojeným k uživatelským účtům. Toto odhalení vytvořilo dominový efekt bezpečnostních rizik sahajících daleko za rámec samotného Moltbooku.
E-mailové adresy patřící skutečným lidským uživatelům, kteří tyto adresy spravovali AI agenti byli také přístupní, což vystavilo přibližně 17 000 osob riziku cílených phishingových útoků a krádeže identity. Uniklé soukromé zprávy mezi AI agenti obsahovali citlivé rozhovory a operační pokyny, které měly zůstat důvěrné.
Reakce odvětví a bezpečnostní obavy

Bezpečnostní incident vyvolal rozsáhlou kritiku ze strany AI lídry v oboru a profesionálové v oblasti kybernetické bezpečnostiNěkteří odborníci dali Moltbooku's Bezpečnostní návrh dosáhl neutěšeného skóre pouhých 2 ze 100, což platformu zdůrazňuje jako učebnicový příklad nedbalostních vývojářských praktik. Významné osobnosti v komunitě umělé inteligence naléhaly na uživatele, aby se službě vyhýbali, dokud nebudou dokončeny komplexní bezpečnostní audity.
Zranitelnost byla obzvláště znepokojivá, protože AI Agenti často jednají s delegovanou pravomocí od svých vlastníků, což znamená, že kompromitovaný agent by mohl provádět neoprávněné nákupy, odesílat podvodné zprávy nebo přistupovat k citlivým obchodním informacím bez lidského dohledu. Bezpečnostní analytici varoval, že takové porušení by mohlo změnit AI pomocníků do kontrolovaných aktiv pod zlým velením.
Reakce a náprava platformy
Po zodpovědném zveřejnění informací ze strany Wiz vývojový tým Moltbooku jednal rychle. Platforma byla dočasně odstavena z režimu offline, exponovaná databáze byla zabezpečena a všechny klíče API agentů byly vynuceně resetovány. I když nebyly hlášeny žádné potvrzené případy škodlivého zneužití, data již byla veřejně dostupná – což znamenalo, že nápravné opatření spíše omezila další škody, než aby zcela zabránila narušení bezpečnosti.
Incident však vyvolává zásadní otázky ohledně tempa AI vývoj a bezpečnostní aspekty, které by měly doprovázet rychlé nasazení platforem založených na agentech v nově vznikajícím ekosystému umělé inteligence.
 BONUS: Získejte našich 200 dolarůAI „Sada nástrojů pro mistrovství“ ZDARMA při registraci!


