AI 错误:为什么值得信赖 AI 节省网络安全

AI 错误:为什么值得信赖 AI 节省网络安全

人工智能正在改变从银行业到医疗保健的一切,但当 AI 如果在网络安全方面出现失误,风险可能是毁灭性的。

AI 安全方面的错误不仅会扭曲分析,还会造成盲点、破坏信任,并可能使组织面临危险的威胁。 

在本指南中,我们将分解问题,重点介绍现实世界的示例,分享专家建议,并为您提供捕捉和纠正问题的最佳实践 AI 缺陷——因为在这个人工智能时代,你的 网络弹性 取决于获得 AI 对。

AI 误区 问题 比以往更
如今,企业和安全团队依赖于 AI 为:

检测新兴的网络安全威胁
自动响应攻击并减少警报疲劳
实时分析数百万个安全事件

但这是踢球者: 训练不足或有偏见的算法可能会被攻击者利用,最终导致你的 防御系统 问题的一部分。 AI 不仅仅是让“诚实的错误”——它可能会加剧漏洞,错过新的网络攻击技术,在最坏的情况下,还会将小疏忽变成大规模漏洞。

主要 统计数据 & 行业洞察
82% 的组织经历过 至少有一次数据泄露是由 AI 过去一年中出现的系统错误或分类错误。
AI 偏见是最受关注的问题 HPMC胶囊 首席信息安全官其中近 40% 的人承认他们的安全模型做出了“重大”错误判断,使他们面临未追踪的威胁。
使用 gen-AI 进行自动攻击 同比增长 160%,攻击者利用 AI 创建多态恶意软件和 深度伪造网络钓鱼诈骗.
谷歌的 AI 红队 确定了六种可以利用或欺骗的独特攻击路径 AI 模型,包括提示操纵和数据中毒。

经典口味 案例:什么时候 AI 弄错了

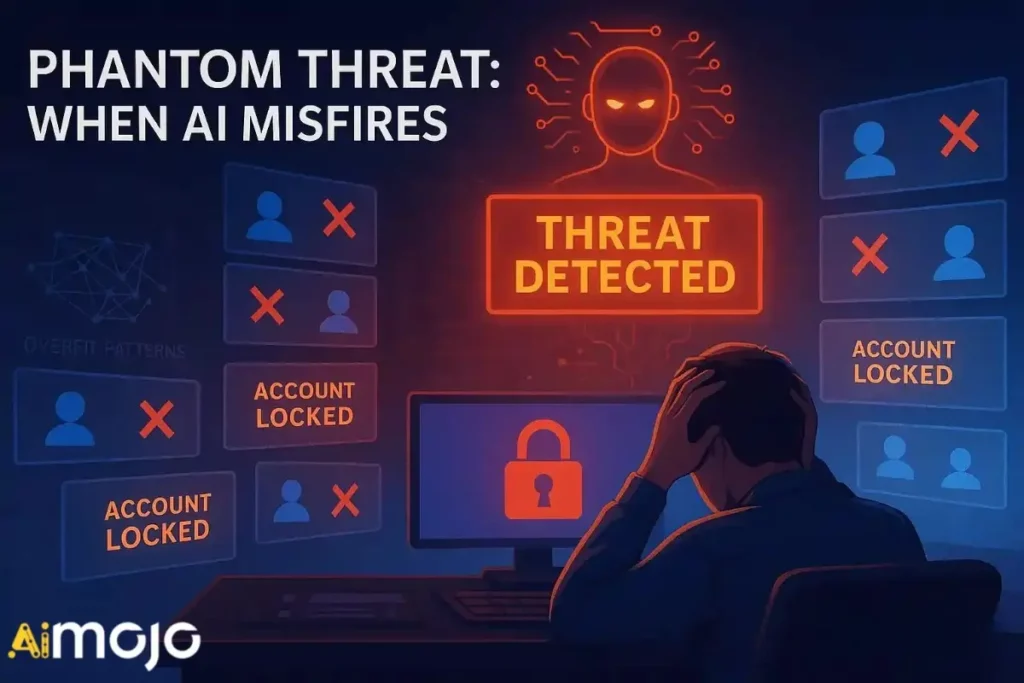
案例研究 1:幽灵威胁检测

一家大型零售商的人工智能安全系统将合法用户行为标记为内部攻击,导致大范围账户锁定和业务中断。工程师发现 AI 过时的攻击模式“过度拟合”,未能适应 新的工作流程.

案例研究 2:AI 模型中毒

在一家贸易公司,被篡改 AI 算法 由于错误分类攻击,股票期权被错误分类,导致400亿美元的损失。缺乏生产监控和未受控制的模型漂移是罪魁祸首。

案例研究 3:被对手绕过

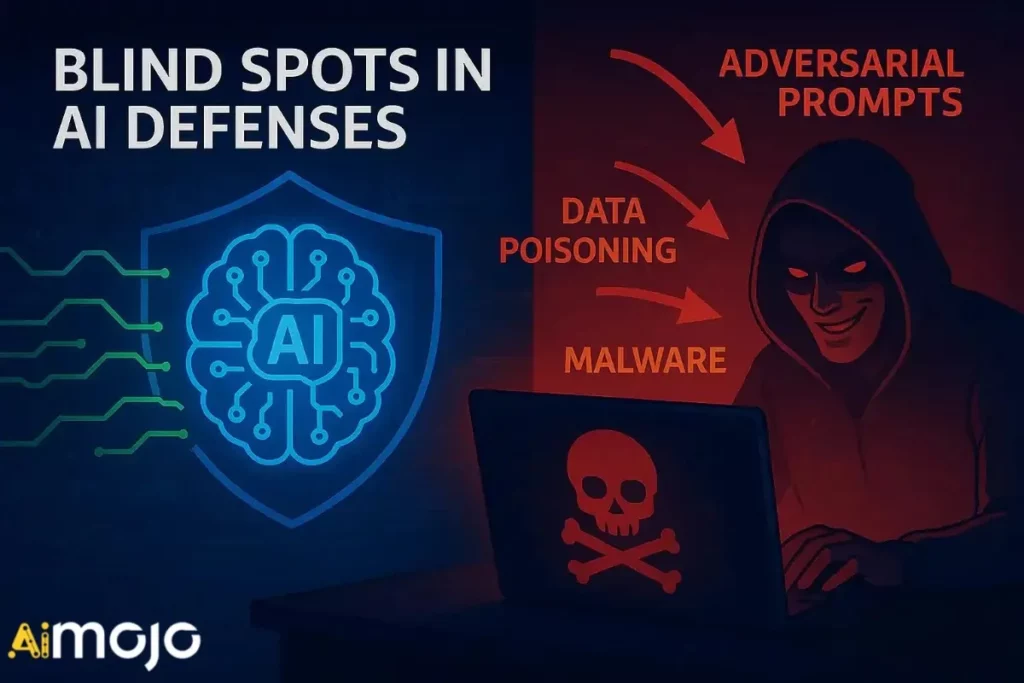
Darktrace 谷歌团队表明,攻击者可以使用数据中毒、对抗提示和利用 AI “盲点” 潜入恶意软件 甚至超越了基于人工智能的防御。

为什么 AI 弄错了 网络安全?

有偏见的训练数据: 如果你的 AI 由于是在狭窄或不平衡的数据上进行训练,新的攻击方法无法被发现。
过度依赖旧的威胁模式: 许多人工智能只能识别与它们之前见过的威胁类似的威胁。
可解释性差: “黑盒子“系统使得人类无法理解为什么威胁会被标记或忽略。
反馈回路: 假阳性和假阴性会自我强化,导致 AI 更加误入歧途。
缺乏人工监督: 如果没有定期审查,错误就会持续存在并不断增加。

获得人工智能的好处 右 安全

更好的威胁检测: 使用最新的、无偏见的数据发现已知威胁和新模式
减少警觉疲劳: 更智能 AI 减少误报,因此团队只关注真正的危险
增加信任: 可解释的模型建立信心 跨 IT 和执行团队
主动防御: 训练有素 AI 预测明天的袭击,而不仅仅是昨天的趋势

分步指南:如何 最小化 AI 安全失败

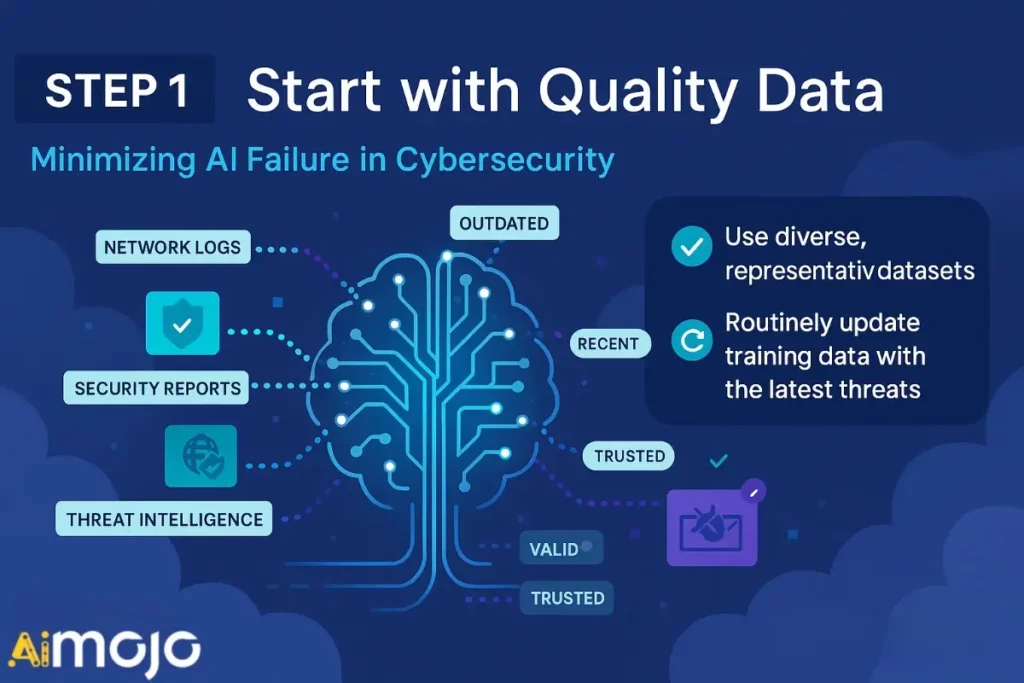
第一步:从高质量数据开始

使用多样化、有代表性的数据集
定期使用最新威胁更新训练数据

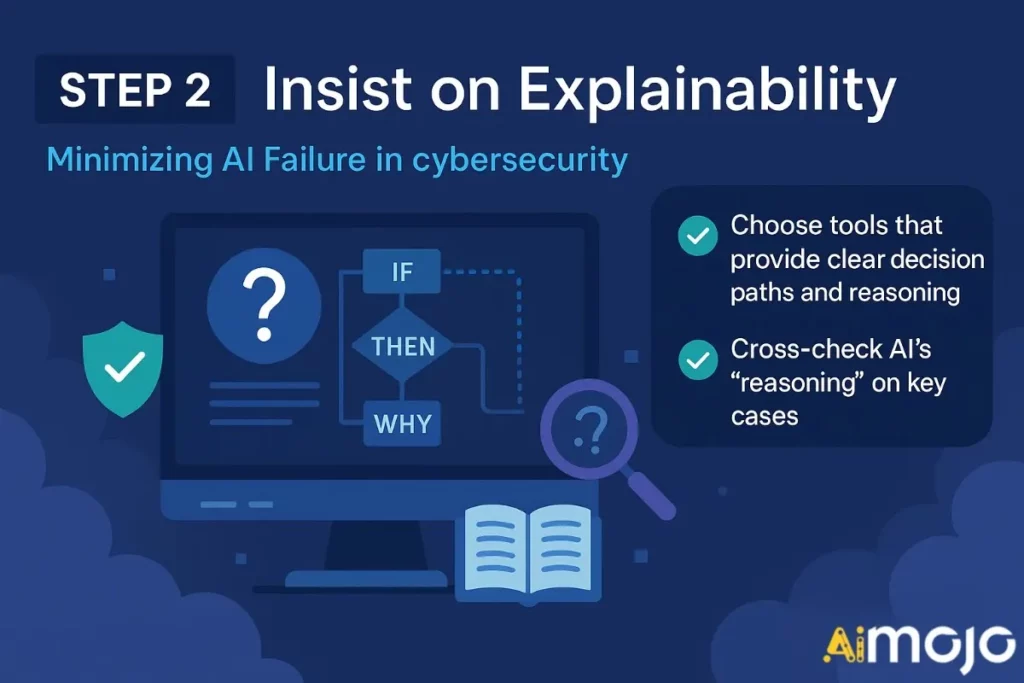
第二步:坚持可解释性

选择提供清晰决策路径和推理的工具
交叉检查人工智能的“推理”关于重点案件

步骤三:定期人工监督

维护“红队”和安全分析师进行审查 AI 决定,尤其是标记或忽略的警报

第四步:监测漂移和中毒情况

实施跟踪工具 AI 模型性能和 检测操纵 尝试

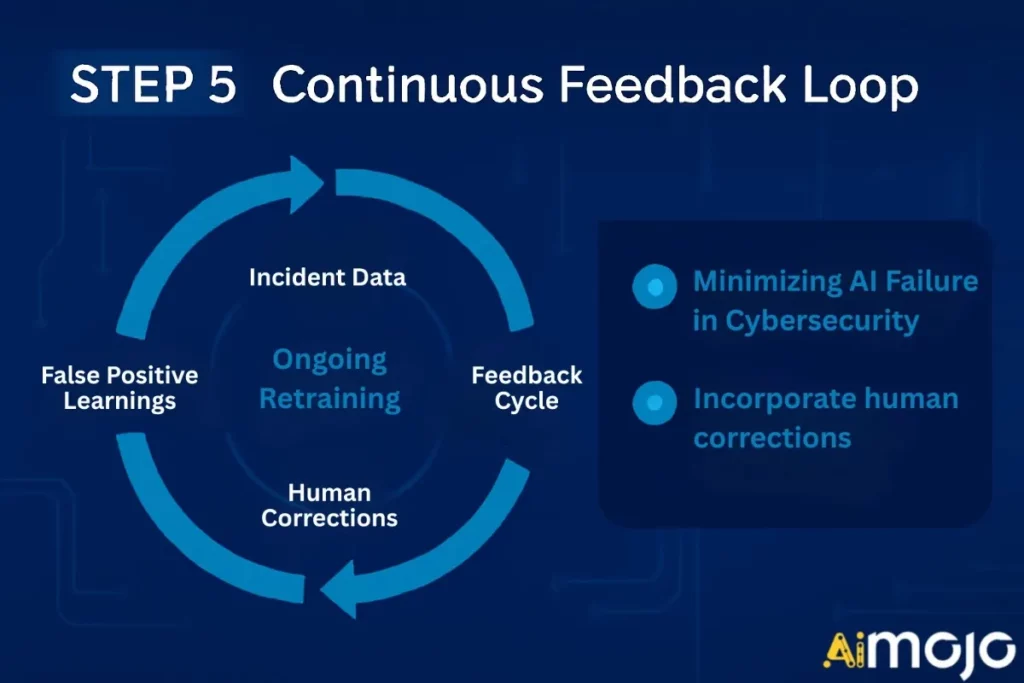
步骤 5.持续反馈回路

将人为纠正措施、事件数据以及误报/阳性结果的经验教训纳入持续的再培训中。

第六步:多层次防御

混合 AI 洞察传统工具和专家评审——永远不要仅仅依赖 自动化

顶级工具和资源 AI 误差 检测 在网络安全方面

工具/资源主要功能独特的实力
Darktrace威胁检测自动驾驶 自我学习、深度学习
IBM Watson 网络安全威胁分析与情报高级NLP、大规模数据合成
众击猎鹰端点安全实时恶意软件预防
微软安全副驾驶安全自动化 & 调查情境驱动、人工智能驱动的洞察
渗透测试GPT自动化渗透测试人工智能驱动 建议、报告

💡 专业版 小技巧 保持你的 AI 防御尖锐

保持您的 AI Defence Sharp(网络安全)
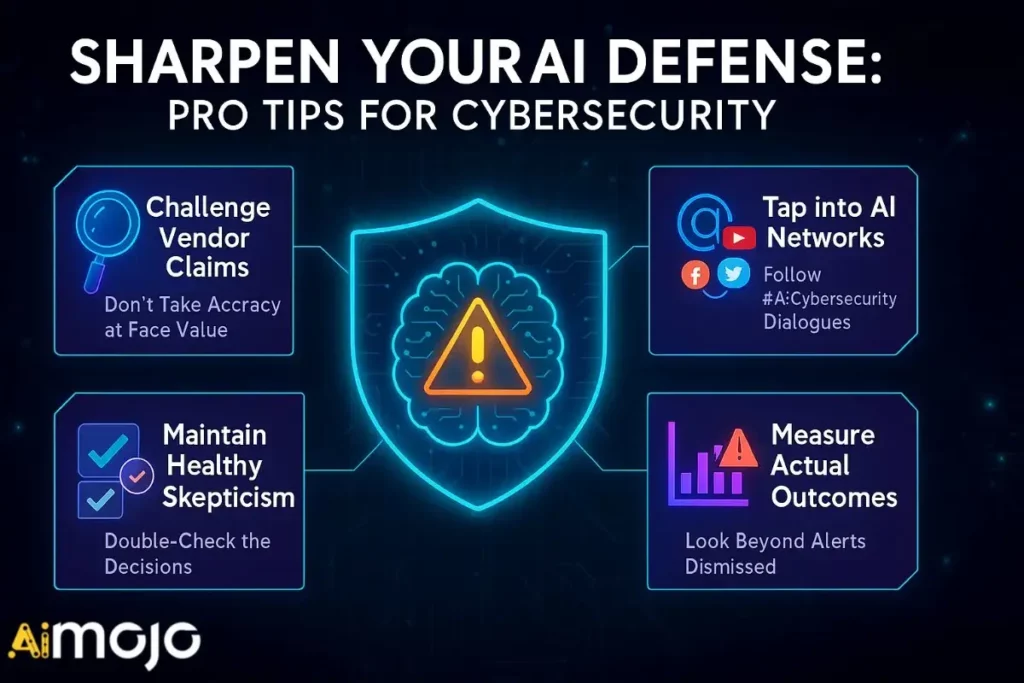
质疑供应商的主张: 推动透明度和定期准确性报告。
保持连接 AI 社区: 关注 Reddit 论坛、YouTube 讲解员, GitHub回购以及#AICybersecurity 推特空间以获取早期预警。
采取“信任但要核实”的心态: 假设你的 AI 可能会出错。要经常验证其决策,而不仅仅是在出现问题时才进行验证。
跟踪业务影响结果: 不要只计算减少的警报——检查是否遗漏了事件。

常見問題解答

能够 AI 网络安全方面可以完全避免错误吗?

不完全是——AI 会犯错误,但定期的监督、多样化的输入数据和强有力的监控可以大幅降低风险。

我们是否应该仅仅依靠 AI 为了我们的安全?

序号 AI 是一个强大的盟友,但与人类的专业知识和传统的安全控制配合效果最佳。

攻击者采用人工智能的速度有多快?

速度非常快。从生成恶意软件到深度伪造,网络犯罪分子的速度正在超越防御者,这使得 AI 必须保持警惕。

结语

日期 AI 一旦出错,后果将波及整个组织——从漏报违规行为到失去客户信任。训练有素、可解释的人工智能,加上人工监督,才是真正的变革者。 网络安全.

通过提升团队技能、要求透明化来增强网络弹性 AI 解决方案并加入对话。未来属于那些信任并验证人工智能的人。

发表评论

您的电子邮件地址不会被公开。带*号的为必填项。

本网站使用 Akismet 来减少垃圾邮件。了解您的评论数据如何处理。

即刻加入 Aimojo 部落!

每周加入 76,000 多名会员获取内幕消息! 
🎁 奖金: 获得我们的 200 美元“AI 注册即可免费获得“精通工具包”!

热门 AI 工具
Grok Bot

您的始终在线 AI 能够完成工作的劳动力 用于提高业务效率和任务自动化的自主代理平台

Hyper3D

几秒钟内即可将任何图像或文本提示转换为生产级 3D 素材 此 AI 专为游戏开发者、产品团队和电影制作人打造的 3D 模型生成器

地图化

利用人工智能,几秒钟内将任何内容转化为结构化思维导图。 最聪明 AI 适用于专业人士和学习者的思维导图和总结工具。

俎

此 AI 家庭助手帮你打理家务,让你专注于生活 为职场父母打造的智能家庭管理方案,直接集成在 WhatsApp 和 iMessage 中。

EroLove AI

未经过滤 AI 夜复一夜,真正记得你的爱人。 18+ 国家安全工作人员 AI 带有可编辑记忆和群组聊天室的伴侣聊天

© 2023 - 2026 版权所有 | 成为 AI 专业版 | 用心打造