
Mga Pangunahing Pananaw sa Greptile
Ano ang Greptile?
Greptile ay isang AI isang code review agent na awtomatikong sinusuri ang bawat pull request nang may lubos na pag-unawa sa iyong buong codebase. Hindi tulad ng mga tradisyonal na linter o diff only review tool, ang Greptile ay bumubuo ng graph index ng mga function, class, import, at dependencies ng iyong repository.
Nagbibigay-daan ito upang matukoy ang mga hindi pagkakapare-pareho sa iba't ibang file, mga epekto, at mga isyu sa arkitektura na karaniwang hindi napapansin ng mga tagasuring tao. Ginagamit ng mahigit 22,000 na koponan kabilang ang NVIDIA , Brex, Zapier , at PostHog, ang Greptile ay direktang nagsasama sa GitHub, GitLab, Bitbucket, at iba pang mga tagapagbigay ng code. Natututunan nito ang mga pamantayan sa coding ng iyong koponan sa paglipas ng panahon at ipinapatupad ang mga pasadyang panuntunan na nakasulat sa simpleng Ingles. Para sa mga pinuno ng engineering na nakatuon sa mas mabilis na pagpapadala nang hindi isinasakripisyo ang kalidad ng code, ang Greptile ay gumaganap bilang isang walang sawang senior reviewer sa bawat PR.
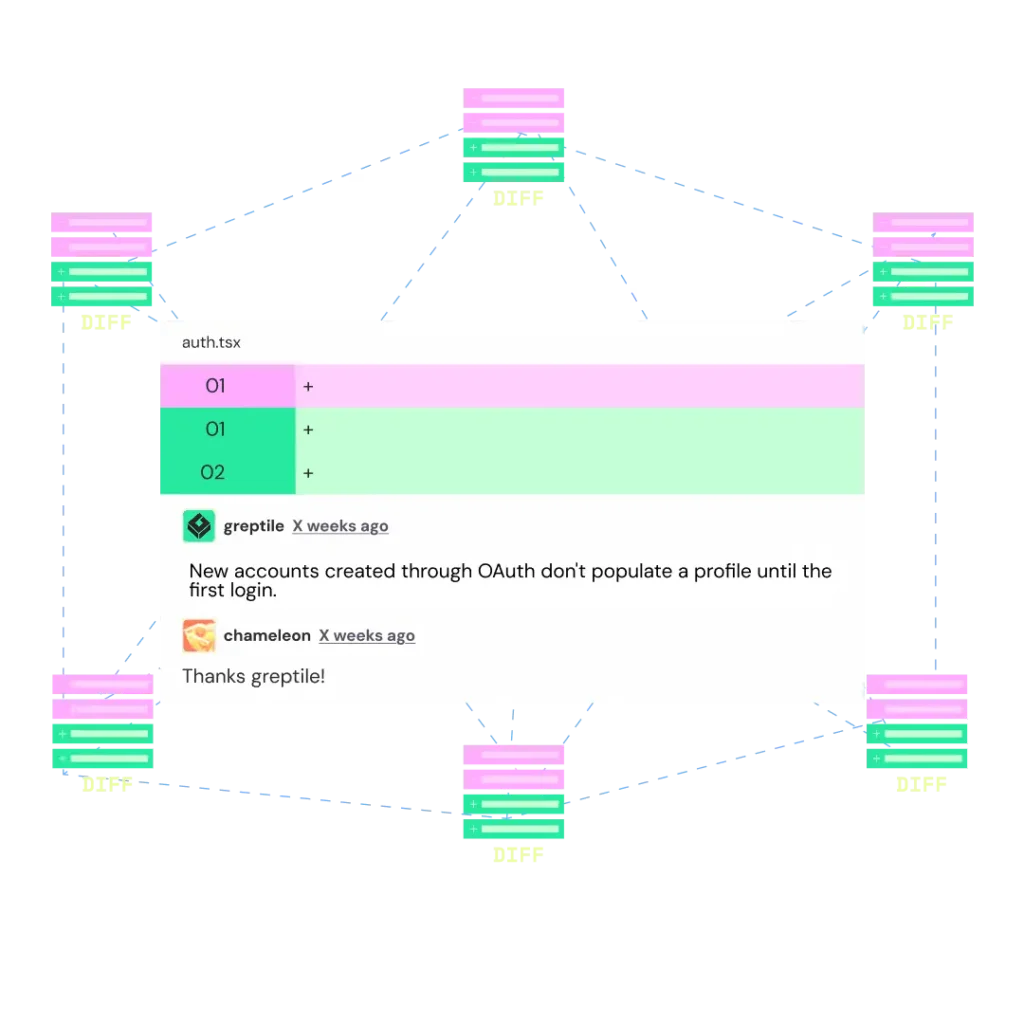
Sinusuri ng core agent ng Greptile ang bawat pull request gamit ang kumpletong konteksto ng codebase graph. Gumagawa ito ng mga confidence score mula 0 hanggang 5, mga awtomatikong nabuong sequence diagram, mga mungkahi sa unit test, at mga simpleng buod ng PR sa Ingles. Maaari kang makipag-chat sa loob ng PR upang linawin ang anumang natuklasan. Ang mga severity rating ay nagbibigay-daan sa mga team na tumuon muna sa mga kritikal na bug.
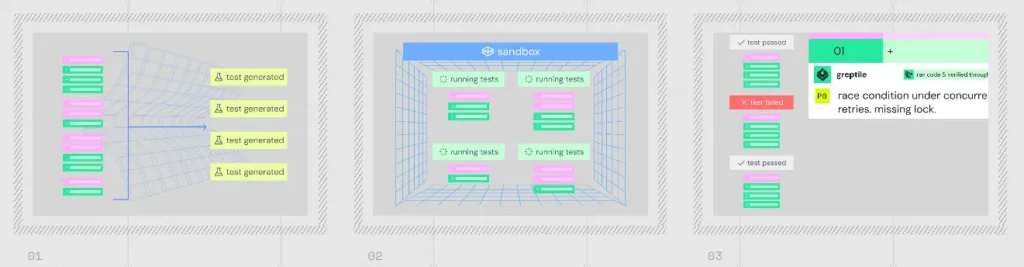
Ang TREX (Test, Run, Execute) ay ang natatanging kakayahan ng Greptile. Pinapaikot nito ang iyong PR branch sa isang sandboxed environment, kinukutya ang mga API call, sinisimulan ang mga dev server, at ginagamit ang mga browser agent para makipag-ugnayan sa iyong UI. Nakakahuli ito ng humigit-kumulang 20% ng mga bug na lumalabas lamang sa runtime at direktang nag-a-attach ng mga log, screenshot, trace, at video sa PR bilang ebidensya.
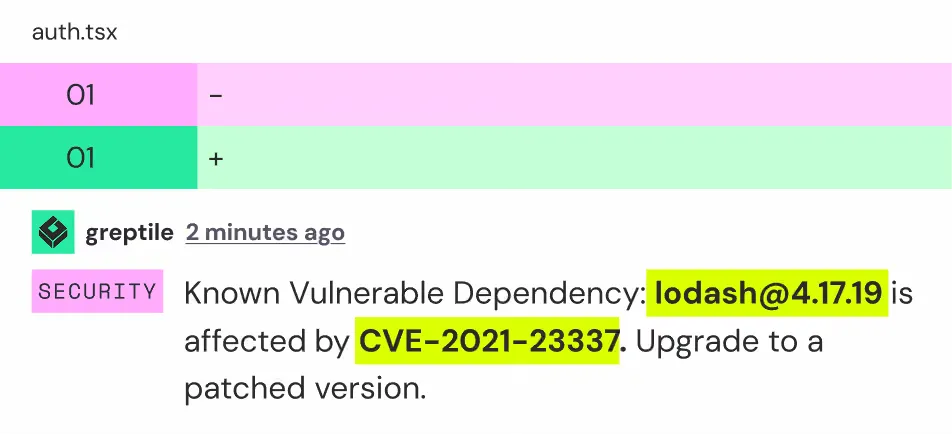
Pinagsasama ng Greptile ang static scanning batay sa panuntunan ng Opengrep, Pagsusuri sa Komposisyon ng Software laban sa mga database ng CVE, at isang AI triage layer na nakakaintindi ng konteksto ng code. Sinasalubong nito ang mga authorization bypass, command injection, PATH attack, at denial of service vectors bago pa man sila umabot sa production.
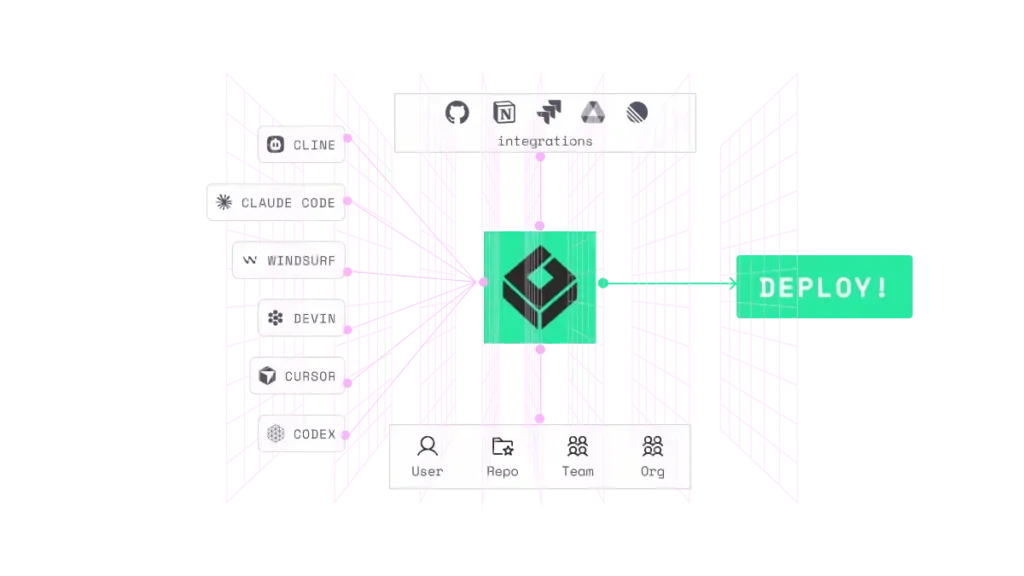
Ang Greptile ay gumagana nang nakapag-iisa kasama ang Claude Code, Panturo, BuksanAI Codex, Conductor, at Devin. Isang click lang ng mga button na “Fix with your Agent” ay kayang i-dispose ang mga isyu nang may kumpletong konteksto. Ang “Greplooping” mode ay nagbibigay-daan sa mga ahente na ulitin ang mga pag-aayos hanggang sa magbigay ang Greptile ng perpektong 5/5 score na walang bukas na komento.
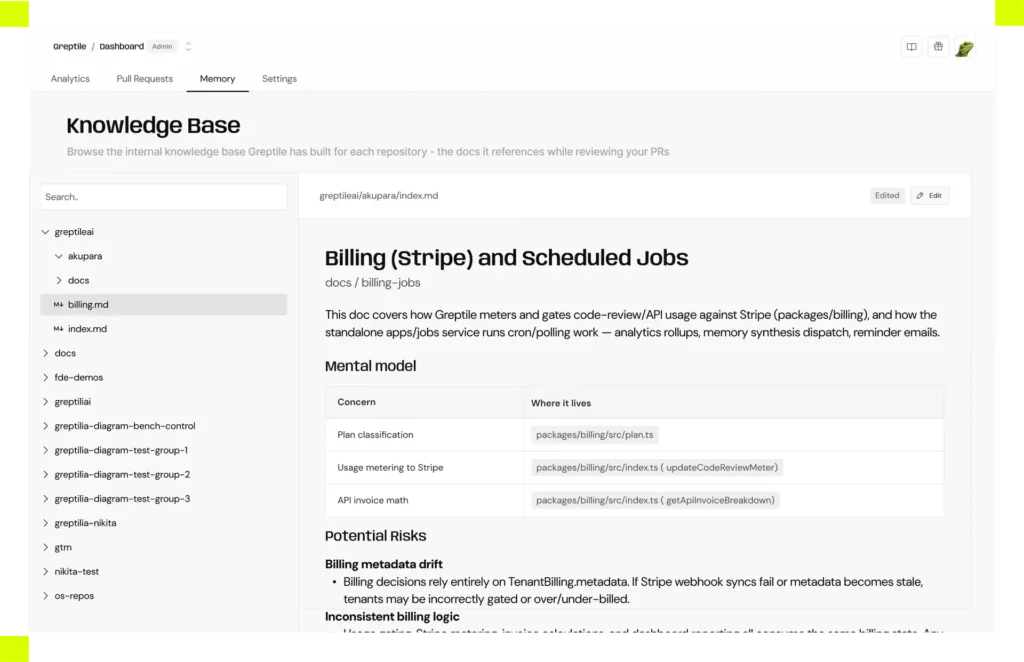
Bumubuo ang Greptile auto ng buhay na dokumentasyon para sa bawat bahagi ng iyong codebase. Minamapa nito ang mga koneksyon ng component, sinusubaybayan ang mga nakaraang bug, at mga update nang real time habang nagbabago ang code. Ang knowledge base na ito ay maaaring i-edit mula sa dashboard at ma-access sa pamamagitan ng MCP upang ang iyong mga coding agent ay may parehong konteksto.
Natututo ang sistema mula sa mga thumbs up at thumbs down na feedback sa mga mungkahi nito, na pumipigil sa ingay at nagpapatibay sa mga kagustuhan ng koponan sa paglipas ng panahon. Ang mga pasadyang panuntunan ay maaaring isulat sa simpleng Ingles at saklawin sa mga partikular na pattern ng file. Ang panlabas na konteksto mula sa Notion , Jira, Linear, at Datadog ay nagbibigay din ng impormasyon sa mga review.
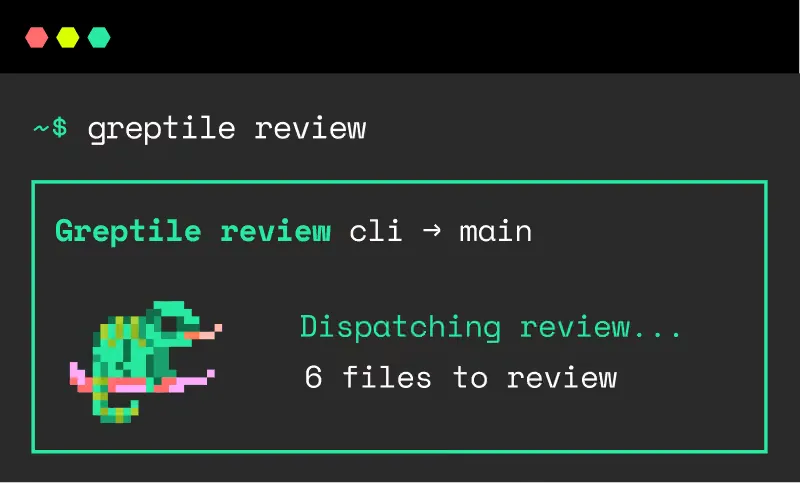
Magpatakbo ng kumpletong mga review ng Greptile sa mga lokal na sangay mula sa iyong terminal bago i-push. Ang isang –agent flag ay naglalabas ng mga hilaw na natuklasan na may mga iminungkahing pag-aayos para mailapat ng iyong coding agent. Sinusuportahan ng CLI ang mga review ng Plus at Apex tier para sa mas malalim na pagsusuri sa mga pagbabagong may mataas na panganib.
Pormal na integrasyon sa lahat ng pangunahing AI mga tool sa coding Hinahayaan kang magpadala ng mga natuklasan sa pagsusuri, mga path ng file, mga numero ng linya, at mga mungkahi sa pag-aayos sa sinumang ahente ng kasosyo sa isang pag-click lamang. Pinalalawak pa ng MCP server ang access, na nagpapahintulot sa anumang katugmang IDE na magbasa ng mga komento, kumuha ng mga entry sa knowledge base, at lutasin ang mga isyu nang hindi nagpapalit ng konteksto.
Mga Plano sa Pagpepresyo ng Greptile
| Plano | gastos | Credits Kasama | Mga Pangunahing Limitasyon |
|---|---|---|---|
| Panimula | Libre | 50 / buwan | 1 aktibong developer, walang limitasyong repo |
| sa | $30/upuan/buwan | 50/upuan/buwan | Mga karagdagang kredito sa halagang $1 bawat isa, mga pasadyang panuntunan, walang limitasyong mga upuan at repo |
| enterprise | Pasadya | Pasadya | Self-hosted, SSO/SAML, air-gapped, Perforce, at nakalaang suporta sa Slack |
Paano Nahigitan ng Graph Index ng Greptile ang mga Diff Only Tools
tulay AI Sinusuri ng mga tool sa pagsusuri ng code ang mga binagong linya ng isang pull request nang hiwalay. Ang Greptile ay gumagamit ng ibang-iba na pamamaraan sa pamamagitan ng pagbuo ng isang buong graph ng iyong repositoryo bago magsimula ang anumang pagsusuri. Inimapa ng graph na ito ang bawat function call, import chain, at ugnayan ng klase sa buong codebase.
Kapag binago ng isang developer ang isang function ng utility, sinusubaybayan ng Greptile ang lahat ng downstream caller upang i-flag ang mga sirang kontrata at nawawalang mga update. Ito ang pangunahing dahilan kung bakit iniulat ng mga team na nakakahuli ng 3X na mas maraming bug. Ang graph index ang naghihiwalay sa Greptile mula sa mga surface level linting tool at inipoposisyon ito bilang isang tunay na... AI ahente ng pagsusuri ng code sa halip na isang pinarangalan na pattern matcher.
Ang TREX at ang Pagbabago Tungo sa Pagsusuri ng Runtime Aware Code
Ang TREX ay kumakatawan sa isang tunay na pagsulong sa awtomatikong pagsusuri ng code. Ang mga tradisyunal na static review tool ay maaari lamang mangatuwiran tungkol sa kung ano ang sinasabi ng code. Ang TREX ay nangangatuwiran tungkol sa kung ano ang ginagawa ng code. Ito ay nagpapaikot ng mga serbisyo, nagpapadala ng mga totoong kahilingan sa HTTP, nagsasagawa ng mga binagong landas ng code, at kumukuha ng ebidensya na may maraming modal kabilang ang mga log, screenshot, at mga trace file.
Sa mismong daloy ng trabaho sa inhinyeriya ng Greptile, ang pagpapagana ng Apex gamit ang TREX ay nakahuli ng sapat na mga bug sa produksyon upang baguhin ang kanilang buong proseso ng pag-deploy. Para sa mga pangkat na nagpapatakbo ng mga microservice o mga kumplikadong aplikasyon sa frontend, tinatakpan ng TREX ang agwat sa pagitan ng pagsusuri ng code at pagsubok ng QA sa pamamagitan ng paghuli sa mga pagkabigo sa integrasyon bago pa man umabot sa yugto ang mga ito.
Mga kalamangan at kahinaan
- Konteksto ng buong codebase graph.
- Nakakahuli ang TREX ng mga bug sa runtime.
- Natututo mula sa feedback ng koponan.
- Isang pag-click lang para maayos gamit ang mga ahente.
- Malawak na libreng tier ang magagamit.
- Sinusuportahan ang lahat ng mga programming language.
- Walang suporta sa Azure DevOps.
- Mabilis na naubos ang mga kredito sa Apex.
- Walang built-in na SAST scan.
- Hindi transparent ang pagpepresyo ng mga negosyo.
Pinakamahusay na Alternatibo sa Greptile
| AI Ahente ng Pagsusuri ng Kodigo | Kamalayan sa Codebase | Pagtuklas ng Bug sa Oras ng Pagtakbo |
|---|---|---|
| CodeRabbit | Konteksto ng pagkakaiba at antas ng file | ❌ Hindi |
| Pagsusuri sa GitHub Copilot Code | Limitado sa mga binagong file | ❌ Hindi |
| Qodo | Nakatuon sa pagbuo ng pagsubok | Bahagyang (pagsasagawa ng pagsubok) |
| Sourcegraph Cody | Paghahanap at konteksto ng repositoryo | ❌ Hindi |


