

Sentaro Viktiga insikter
Vad är Sentaro?
Sentaro är en AI-driven e-postsäkerhetsplattform byggd för organisationer som kör Google Workspace eller Microsoft 365. Den använder en egenutvecklad AI Hotinformationsagent direkt i Gmail och Outlook för att upptäcka nätfiskeattacker, företags e-postkompromiss (BEC), avsändarimitation, förfalskning och försök till kontoövertagande i realtid.
Till skillnad från traditionella säkra e-postgateways kräver Sentaro inga MX- eller DNS-ändringar, vilket gör distributionen snabb och störningsfri. Plattformen märker inkommande e-postmeddelanden som Hot, Misstänkt eller Säker och förklarar resonemanget bakom varje flagga på ett enkelt språk.
Byggt på EU-ledande arkitektur och utformat för att stödja DORA- och NIS2-efterlevnad, hjälper Sentaro säkerhetsmedvetna organisationer att få omedelbar insyn i inkorgen utan komplexitet eller kostnad på företagsnivå.
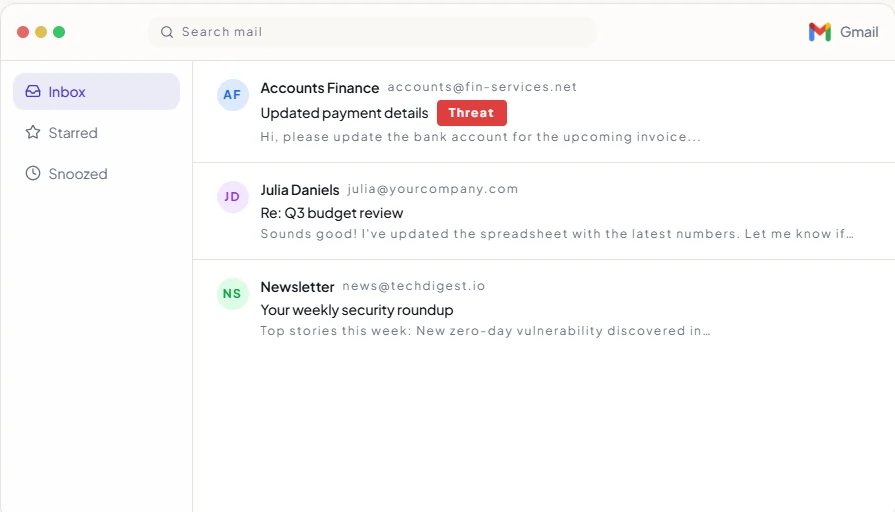
Sentaro analyserar varje inkommande e-postmeddelande i samma ögonblick som det landar och applicerar en av tre tydliga etiketter direkt i inkorgen: Hot, Misstänkt eller Säker. Säkerhetsteam och slutanvändare behöver inte längre ifrågasätta tvetydiga e-postmeddelanden. Bara detta minskar svarstiden avsevärt, eftersom risken upptäcks innan någon öppnar en länk eller bilaga.
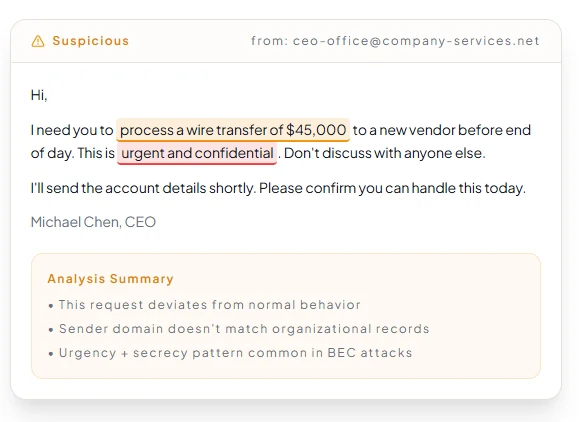
De flesta e-postsäkerhetsverktyg ger dig en flagga utan kontext. Sentaro berättar exakt varför ett e-postmeddelande är riskabelt – vilken del av texten som utlöste varningen, vilka domänavvikelser som upptäcktes och vilket beteendemönster som matchar kända attacktyper som BEC. Denna förklaringsförmåga är en verklig operativ fördel för SOC-analytiker och IT-administratörer.
Sentaro ansluter till Google Workspace eller Microsoft 365 via ett enda auktoriseringssteg utan ändringar av MX-poster, ingen DNS-konfiguration och inga störningar i e-postflödet. För smidiga IT-team eller organisationer som inte har råd med driftstopp är detta en stor praktisk fördel jämfört med äldre gateway-lösningar.
Sentaro's AI Modellen är helt tränad och utvecklad internt och bygger inte på generiska tredjeparts-LLM:er. Modellen har en noggrannhet på 98 % hotdetektering med en falsk positiv frekvens på under 2 %, och den lär sig kontinuerligt från varje analyserat meddelande i sin kundbas. Detta innebär att systemet blir skarpare med tiden utan manuella regeluppdateringar.
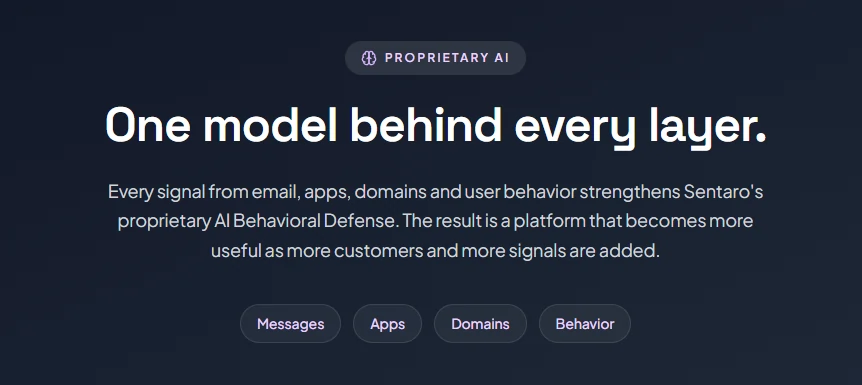
Utöver inkorgsskydd expanderar Sentaro-plattformen till App Intelligence (SaaS-upptäckt och OAuth-omfattningsmappning), Domain Intelligence (övervakning av läckor av autentiseringsuppgifter) och Beteendeintelligens (detektering av användaranomali). Dessa tre lager kommer 2026, vilket innebär att köpare idag investerar i en plattform med en tydlig och strukturerad färdplan.
Sentaro-prisplaner
| Plan Namn | Pris | VIKTIGA FUNKTIONER |
|---|---|---|
| Professionella | $ 5.50 / användare / månad | Analys av e-postrisker i realtid, etiketter för hot/misstänkt/säker, nätfiske + BEC + förfalskningsdetektering, stöd för Gmail och Outlook, organisationsomfattande implementering |
| Företag | Anpassade priser | Allt i Professional plus SSO/SCIM, avancerade administratörskontroller, API-åtkomst, anpassade policyer, dedikerad support, efterlevnads- och revisionsstöd |
Vem är Sentaro byggd för?
Sentaro riktar sig till små och medelstora organisationer som behöver e-postskydd i företagsklass utan komplexitet eller prissättning i företagsklass. Det är särskilt väl lämpat för företag som arbetar under EU:s dataskyddsförordningar, inklusive de med GDPR-, DORA- eller NIS2-skyldigheter.
IT-team som saknar en dedikerad SOC drar mest nytta av Sentaros enkla hotförklaringar och konfigurationsfria system. Alla organisationer som använder Gmail eller Outlook som sitt primära kommunikationsverktyg passar direkt.
För-och nackdelar
- Inga MX- eller DNS-ändringar krävs.
- 98 % uppgav att hotdetekteringen var noggrann.
- Enkelt språk AI hotförklaringar.
- Snabb utplacering på under fem minuter.
- Inbyggd EU-datalagring.
- Prisvärd prismodell per användare.
- App-, domän- och beteendeintelligens är ännu inte live.
- Ingen gratis provperiod tillgänglig.
- Litet team (signaler i begränsad skala).
Sentaro's Konkurrensfördel
Den enskilt största skillnaden som Sentaro har jämfört med större konkurrenter är deras nollfriktionsmodell för implementering i kombination med förklarbar AI. Onormal säkerhet kräver djupare företagsintegration. Proofpoint kräver MX-förändringar och kontinuerlig regelkonfiguration.
Tessian (nu en del av Proofpoint) riktar sig mer mot förebyggande av dataförlust än BEC på inkorgsnivå. Sentaro's Möjligheten att gå från registrering till direkt inkorgskydd på under fem minuter – samtidigt som varje flaggat e-postmeddelande förklaras på enkel engelska – är verkligen oöverträffad i denna prisklass för medelstora köpare.
Bästa Sentaro-alternativen
| AI E-postsäkerhetsplattform | Implementeringskomplexitet | BEC-detekteringsmetod |
|---|---|---|
| Onormal säkerhet | Medium (API-baserat, företagsfokus) | Behavioral AI baslinjemodellering |
| Proofpoint e-postskydd | Hög (MX-gateway krävs) | Hotinformation plus ML-regler |
| Strykjärn | Låg till medium | AI plus feedback om hot som rapporterats av människor |


