

Kluczowe spostrzeżenia Sentaro
Czym jest Sentaro?
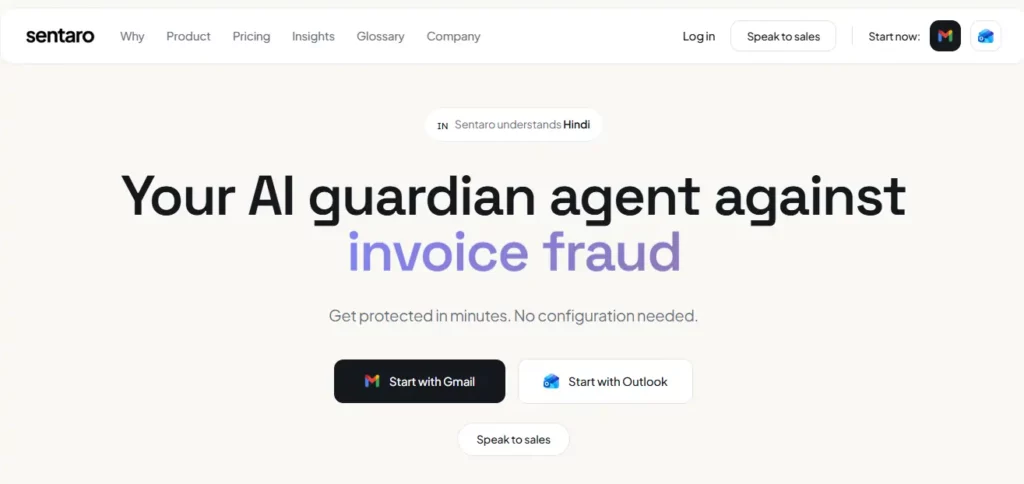
Sentaro to oparta na sztucznej inteligencji platforma zabezpieczająca pocztę e-mail, stworzona dla organizacji korzystających z Google Workspace lub Microsoft 365. Wdraża ona zastrzeżoną technologię AI Agent Threat Intelligence bezpośrednio w Gmailu i Outlooku, który wykrywa ataki phishingowe, kompromis w e-mailach biznesowych (BEC), podszywanie się pod nadawcę, spoofing i próby przejęcia konta w czasie rzeczywistym.
W przeciwieństwie do tradycyjnych, bezpiecznych bramek pocztowych, Sentaro nie wymaga żadnych zmian w rekordach MX ani DNS, co sprawia, że wdrożenie jest szybkie i niezakłócające pracy. Platforma oznacza przychodzące wiadomości e-mail jako Zagrożenie, Podejrzane lub Bezpieczne i wyjaśnia powody każdej flagi prostym językiem.
Rozwiązanie Sentaro, zbudowane w oparciu o architekturę UE i zaprojektowane tak, aby spełniać wymogi DORA i NIS2, pomaga organizacjom dbającym o bezpieczeństwo uzyskać natychmiastowy wgląd w skrzynkę odbiorczą bez konieczności ponoszenia kosztów i komplikacji na poziomie korporacyjnym.
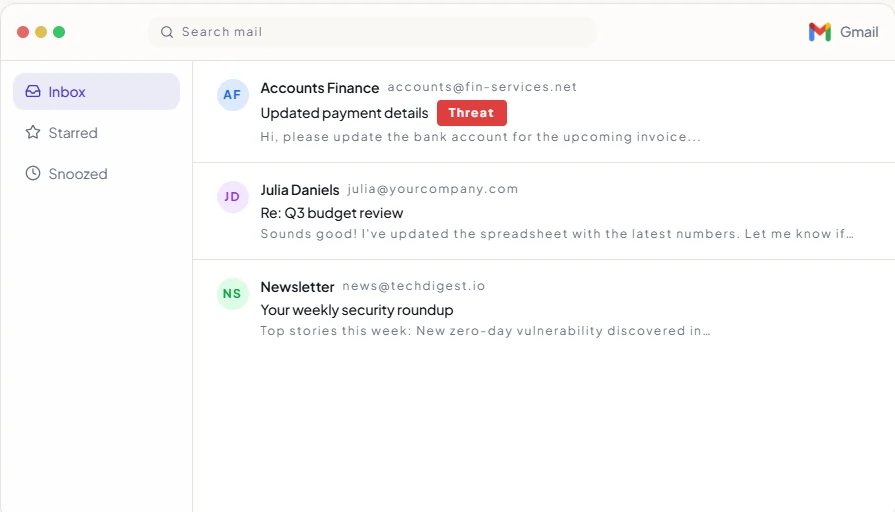
Sentaro analizuje każdą przychodzącą wiadomość e-mail w momencie jej dotarcia i bezpośrednio w skrzynce odbiorczej oznacza ją jedną z trzech wyraźnych etykiet: Zagrożenie, Podejrzane lub Bezpieczne. Zespoły ds. bezpieczeństwa i użytkownicy końcowi nie muszą już analizować niejednoznacznych wiadomości e-mail. Samo to znacznie skraca czas reakcji, ponieważ ryzyko jest wykrywane, zanim ktokolwiek otworzy link lub załącznik.
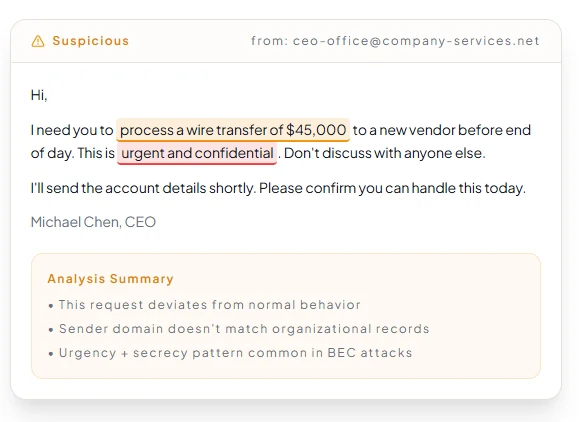
Większość narzędzi do zabezpieczania poczty e-mail wyświetla flagę bez kontekstu. Sentaro dokładnie informuje, dlaczego wiadomość e-mail jest ryzykowna — która część tekstu wywołała alert, jakie anomalie domeny zostały wykryte i jaki wzorzec zachowania pasuje do znanych typów ataków, takich jak BEC. Ta możliwość wyjaśnienia stanowi prawdziwą przewagę operacyjną dla analityków SOC i administratorów IT.
Sentaro łączy się z Google Workspace lub Microsoft 365 w jednym kroku autoryzacji, bez zmian rekordów MX, konfiguracji DNS i zakłóceń w przepływie poczty. Dla szczupłych zespołów IT lub organizacji, które nie mogą sobie pozwolić na przestoje, jest to istotna praktyczna zaleta w porównaniu ze starszymi rozwiązaniami bramowymi.
Sentaro's AI Model jest w całości szkolony i rozwijany wewnętrznie, a nie na podstawie generycznych, zewnętrznych modeli LLM. Model deklaruje 98% skuteczność wykrywania zagrożeń i wskaźnik fałszywych trafień poniżej 2%, a ponadto stale uczy się na podstawie każdej analizowanej wiadomości od swoich klientów. Oznacza to, że system z czasem staje się coraz bardziej precyzyjny bez konieczności ręcznej aktualizacji reguł.
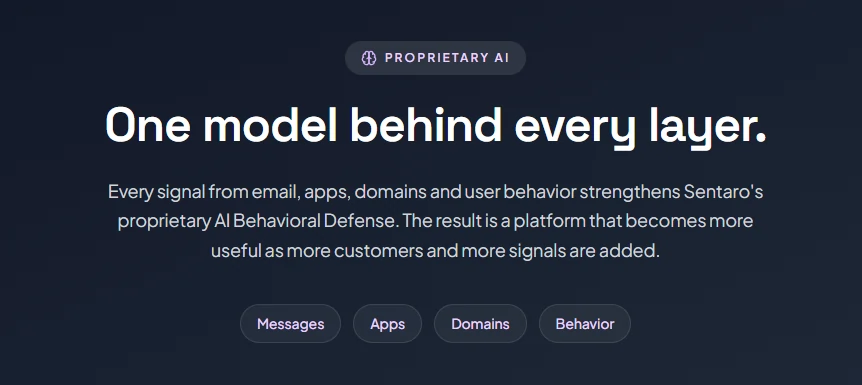
Poza ochroną skrzynki odbiorczej, platforma Sentaro rozszerza się o funkcje App Intelligence (wykrywanie SaaS i mapowanie zakresu OAuth), Domain Intelligence (monitorowanie wycieków danych uwierzytelniających) oraz Behavioural Intelligence (wykrywanie anomalii u użytkowników). Te trzy warstwy pojawią się w 2026 roku, co oznacza, że kupujący inwestują już dziś w platformę z przejrzystą i ustrukturyzowaną mapą drogową.
Plany cenowe Sentaro
| Nazwa planu | Koszty: | Kluczowe funkcje |
|---|---|---|
| Professional | 5.50 USD / użytkownika / miesiąc | Analiza ryzyka związanego z pocztą e-mail w czasie rzeczywistym, etykiety zagrożenia/podejrzane/bezpieczne, wykrywanie phishingu + BEC + podszywania się, obsługa Gmaila i Outlooka, wdrażanie w całej organizacji |
| Enterprise | Ceny niestandardowe | Wszystko, co w wersji Professional, plus SSO/SCIM, zaawansowane funkcje administracyjne, dostęp do API, niestandardowe zasady, dedykowane wsparcie, zgodność i audyt |
Dla kogo przeznaczone jest Sentaro?
Rozwiązanie Sentaro jest skierowane do małych i średnich organizacji, które potrzebują ochrony poczty e-mail klasy korporacyjnej, bez konieczności stosowania skomplikowanych procedur i wysokich cen. Rozwiązanie to jest szczególnie odpowiednie dla firm działających w ramach unijnych przepisów o ochronie danych, w tym tych, które podlegają przepisom RODO, DORA lub NIS2.
Zespoły IT, które nie posiadają dedykowanego centrum SOC, odniosą największe korzyści z objaśnień zagrożeń w prostym języku i konfiguracji Sentaro bez konieczności konfiguracji. Każda organizacja korzystająca z Gmaila lub Outlooka jako głównego narzędzia komunikacji jest idealnym rozwiązaniem.
Plusy i minusy
- Nie są wymagane żadne zmiany MX ani DNS.
- 98% respondentów stwierdziło, że wykryto zagrożenia prawidłowo.
- Język potoczny AI wyjaśnienia zagrożeń.
- Szybkie wdrożenie, w czasie krótszym niż pięć minut.
- Wbudowana rezydencja danych w UE.
- Przystępny model cenowy za każdego użytkownika.
- Inteligencja aplikacji, domeny i behawioralna jeszcze nie są dostępne.
- Brak dostępnej bezpłatnej wersji próbnej.
- Mały zespół (sygnały o ograniczonej skali).
Sentaro's Przewaga konkurencyjna
Największą różnicą Sentaro nad większymi konkurentami jest model wdrażania bez tarcia w połączeniu z objaśnialną sztuczną inteligencją. Abnormal Security wymaga głębszej integracji z przedsiębiorstwem. Proofpoint wymaga zmian w MX i ciągłej konfiguracji reguł.
Tessian (obecnie część Proofpoint) koncentruje się na zapobieganiu utracie danych bardziej niż na atakach BEC na poziomie skrzynki odbiorczej. Sentaro's możliwość przejścia od rejestracji do ochrony skrzynki odbiorczej na żywo w mniej niż pięć minut — przy jednoczesnym wyjaśnieniu każdej oznaczonej wiadomości e-mail prostym językiem — jest naprawdę bezkonkurencyjna w tym przedziale cenowym dla klientów ze średniej półki.
Najlepsze alternatywy dla Sentaro
| AI Platforma bezpieczeństwa poczty e-mail | Złożoność wdrożenia | Podejście do wykrywania BEC |
|---|---|---|
| Nienormalne bezpieczeństwo | Średni (oparty na API, skupiony na przedsiębiorstwach) | Behawioralne AI modelowanie bazowe |
| Ochrona poczty e-mail Proofpoint | Wysoki (wymagana brama MX) | Wywiad dotyczący zagrożeń i reguły uczenia maszynowego |
| Żelazne łuski | Niski do średniego | AI oraz informacje zwrotne o zagrożeniach zgłaszane przez ludzi |


