
Approfondimenti chiave sui grepiti
Cos'è Greptile?
Greptile is an AI Greptile è un agente di revisione del codice che analizza automaticamente ogni pull request con una comprensione completa dell'intera codebase. A differenza dei linter tradizionali o degli strumenti di revisione basati solo sul diff, Greptile crea un indice a grafo delle funzioni, delle classi, delle importazioni e delle dipendenze del repository.
Questo gli consente di rilevare incongruenze tra file, effetti a catena e problemi architetturali che i revisori umani spesso non individuano. Utilizzato da oltre 22,000 team, tra cui NVIDIA , Brex, Zapier e PostHog, Greptile si integra direttamente con GitHub, GitLab, Bitbucket e altri provider di codice. Apprende nel tempo gli standard di codifica del team e applica regole personalizzate scritte in un linguaggio semplice. Per i responsabili dell'ingegneria che puntano a rilasciare più velocemente senza sacrificare la qualità del codice, Greptile agisce come un instancabile revisore senior su ogni pull request.
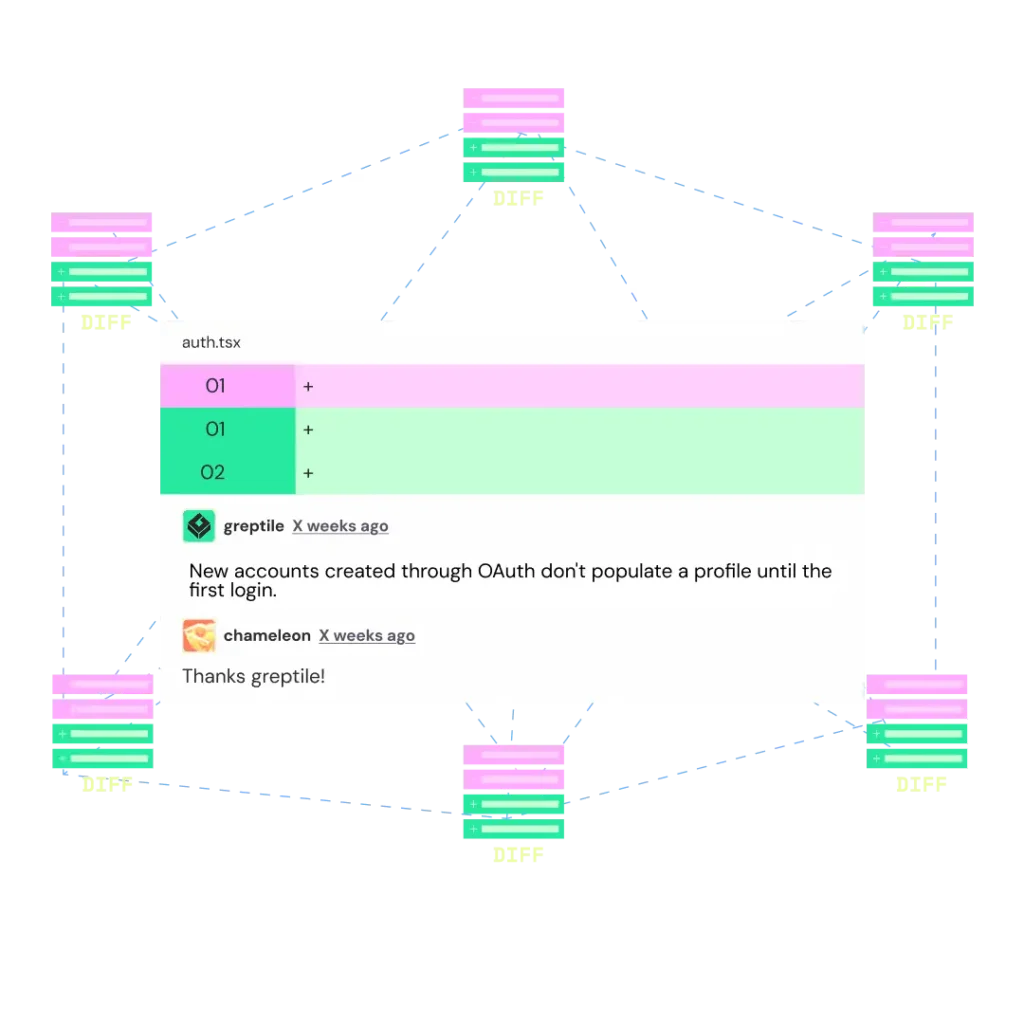
L'agente principale di Greptile analizza ogni pull request con il contesto completo del grafo del codice sorgente. Genera punteggi di affidabilità da 0 a 5, diagrammi di sequenza generati automaticamente, suggerimenti per i test unitari e riepiloghi della pull request in linguaggio semplice. È possibile chattare all'interno della pull request per chiarire qualsiasi problema riscontrato. Le valutazioni di gravità consentono ai team di concentrarsi prima sui bug critici.
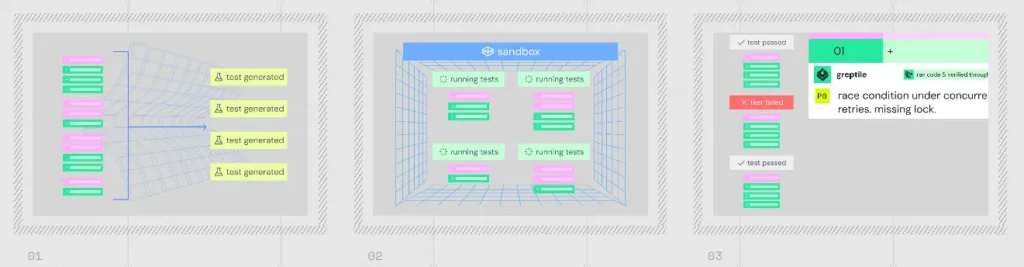
TREX (Test, Run, Execute) è la funzionalità di punta di Greptile. Avvia il tuo ramo di pull request in un ambiente sandbox, simula le chiamate API, avvia i server di sviluppo e utilizza gli agenti del browser per interagire con la tua interfaccia utente. Rileva circa il 20% dei bug che si manifestano solo in fase di esecuzione e allega log, screenshot, tracce e video direttamente alla pull request come prova.
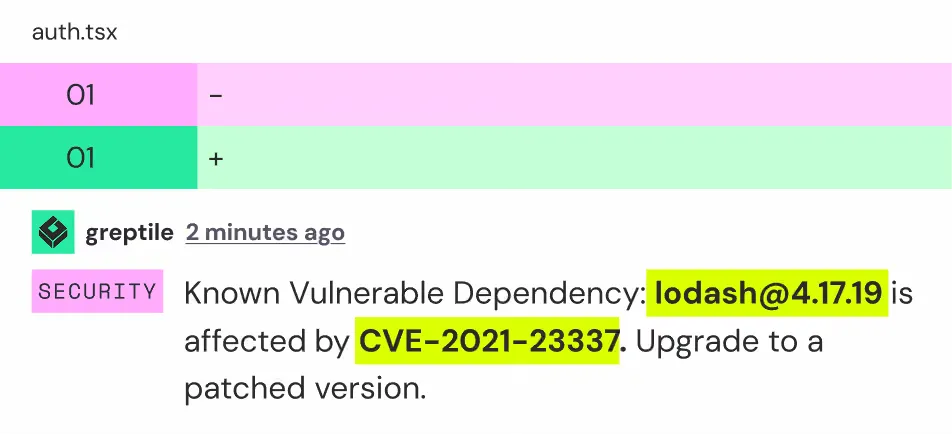
Greptile combina la scansione statica basata su regole di Opengrep, Analisi della composizione del software contro i database CVE e un AI Livello di triage in grado di comprendere il contesto del codice. Rileva tentativi di elusione dell'autorizzazione, iniezione di comandi, attacchi PATH e vulnerabilità denial of service prima che raggiungano l'ambiente di produzione.
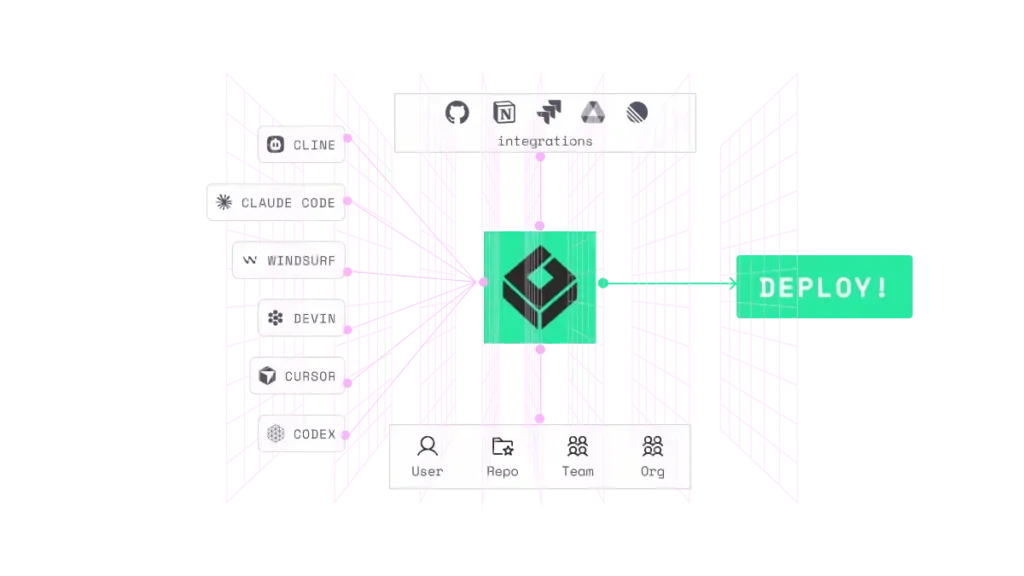
Greptile lavora in modo indipendente con Claude Code, Cursore, ApertoAI Codex, Conductor e Devin. Un solo clic sui pulsanti "Risolvi con il tuo agente" invia i problemi con il contesto completo. Una modalità "Greplooping" consente agli agenti di iterare le correzioni finché Greptile non assegna un punteggio perfetto di 5/5 senza commenti aperti.
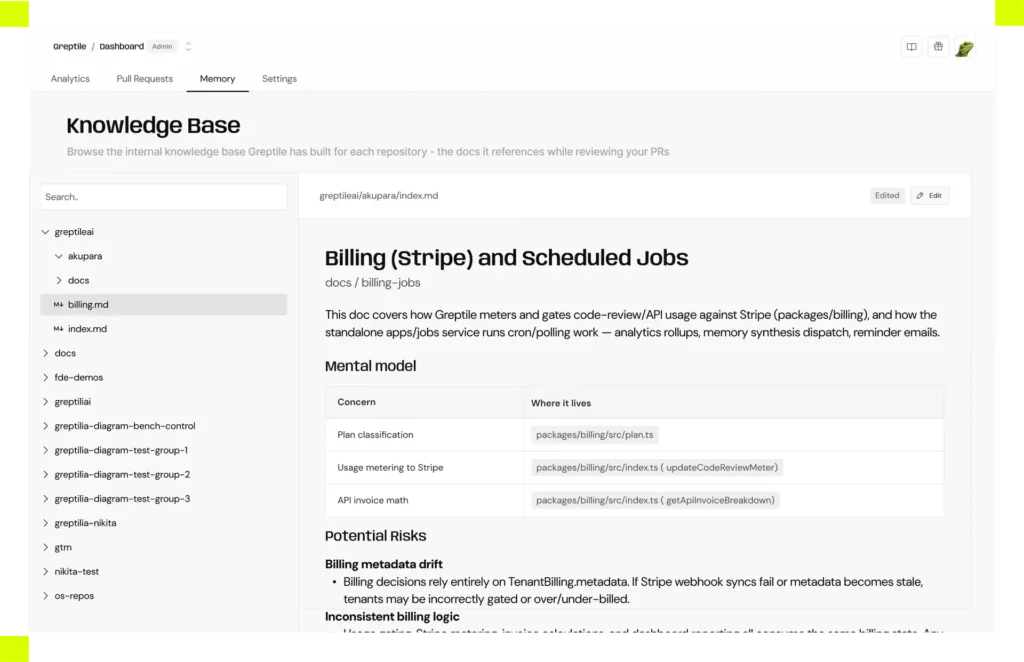
Greptile genera automaticamente una documentazione dinamica per ogni parte del tuo codice sorgente. Mappa le connessioni tra i componenti, tiene traccia dei bug precedenti e si aggiorna in tempo reale al variare del codice. Questa base di conoscenza è modificabile dalla dashboard e accessibile tramite MCP, in modo che i tuoi agenti di programmazione condividano lo stesso contesto.
Il sistema apprende dai feedback positivi e negativi sui suoi suggerimenti, sopprimendo il rumore e rafforzando nel tempo le preferenze del team. Le regole personalizzate possono essere scritte in linguaggio naturale e applicate a specifici modelli di file. Anche il contesto esterno proveniente da Notion , Jira, Linear e Datadog alimenta le revisioni.
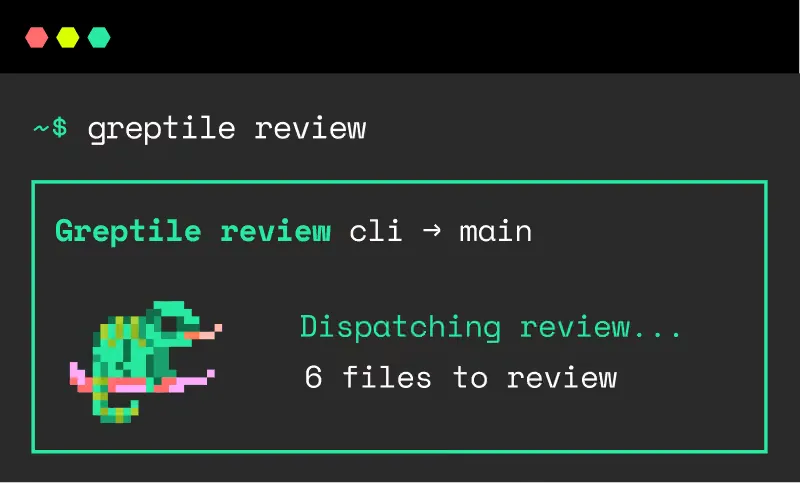
Esegui revisioni Greptile complete sui rami locali dal tuo terminale prima di effettuare il push. Il flag –agent restituisce i risultati grezzi con suggerimenti di correzione che il tuo agente di sviluppo può applicare. La CLI supporta le revisioni di livello Plus e Apex per un'analisi più approfondita delle modifiche ad alto rischio.
Integrazioni formalizzate con tutti i principali AI strumenti di codifica Consente di inviare i risultati delle revisioni, i percorsi dei file, i numeri di riga e i suggerimenti di correzione a qualsiasi agente partner con un solo clic. Il server MCP estende ulteriormente l'accesso, consentendo a qualsiasi IDE compatibile di leggere i commenti, recuperare le voci della knowledge base e risolvere i problemi senza dover cambiare contesto.
Piani tariffari di Greptile
| Pianifica | Costo | Crediti inclusi | Limiti chiave |
|---|---|---|---|
| Starter | Gratis | 50 / mese | 1 sviluppatore attivo, repository illimitati |
| Pro | $ 30/posto/mese | 50/posto/mese | Crediti extra a 1 dollaro ciascuno, regole personalizzate, posti e recuperi illimitati. |
| Impresa | Custom | Custom | Autogestito, SSO/SAML, isolato dalla rete, Perforce, supporto Slack dedicato |
In che modo l'indice grafico di Greptile supera le prestazioni degli strumenti basati solo sul confronto?
ponte AI Gli strumenti di revisione del codice analizzano le righe modificate di una pull request in modo isolato. Greptile adotta un approccio fondamentalmente diverso, costruendo un grafo completo del repository prima ancora di iniziare qualsiasi revisione. Questo grafo mappa ogni chiamata di funzione, catena di importazione e relazione tra classi nell'intera codebase.
Quando uno sviluppatore modifica una funzione di utilità, Greptile traccia tutti i chiamanti a valle per segnalare contratti interrotti e aggiornamenti mancanti. Questo è il motivo principale per cui i team affermano di individuare 3 volte più bug. L'indice del grafo è ciò che distingue Greptile dagli strumenti di linting superficiali e lo posiziona come un vero e proprio strumento di analisi. AI Un agente di revisione del codice, piuttosto che un semplice strumento di riconoscimento di pattern.
TREX e il passaggio a una revisione del codice consapevole del runtime
TREX rappresenta un vero e proprio salto di qualità nell'ambito della revisione automatizzata del codice. I tradizionali strumenti di revisione statica possono solo analizzare ciò che il codice dichiara. TREX, invece, analizza ciò che il codice fa. Avvia servizi, invia richieste HTTP reali, verifica percorsi di codice modificati e acquisisce prove multimodali, inclusi log, screenshot e file di traccia.
Nel flusso di lavoro di ingegneria di Greptile, l'integrazione di TREX in Apex ha permesso di individuare un numero sufficiente di bug in produzione da modificare l'intero processo di implementazione. Per i team che gestiscono microservizi o applicazioni frontend complesse, TREX colma il divario tra la revisione del codice e i test di controllo qualità , individuando i problemi di integrazione prima che raggiungano l'ambiente di staging.
Pro e contro
- Contesto completo del grafo del codice sorgente.
- TREX rileva i bug in fase di esecuzione.
- Apprende dal feedback del team.
- Risoluzione con un clic tramite agenti.
- È disponibile un generoso piano gratuito.
- Supporta tutti i linguaggi di programmazione.
- Nessun supporto per Azure DevOps.
- I crediti su Apex vengono consumati rapidamente.
- Nessuna funzione di scansione SAST integrata.
- I prezzi per le aziende non sono trasparenti.
Le migliori alternative a Greptile
| AI Agente di revisione del codice | Consapevolezza del codice sorgente | Rilevamento di bug in fase di esecuzione |
|---|---|---|
| CodeRabbit | Differenze e contesto a livello di file | No |
| Revisione del codice di GitHub Copilot | Limitato ai file modificati | No |
| Qodo | Generazione di modelli focalizzata | Parziale (esecuzione del test) |
| Codice sorgente | Ricerca nel repository e contesto | No |


