
Principaux enseignements de Greptile
Qu'est-ce que Greptile ?
Greptile est un AI Greptile est un agent de revue de code qui analyse automatiquement chaque demande de fusion en prenant en compte l'intégralité de votre code source. Contrairement aux linters traditionnels ou aux outils de comparaison de différences uniquement, Greptile construit un index graphique des fonctions, classes, importations et dépendances de votre dépôt.
Cela lui permet de détecter les incohérences entre fichiers, les effets en cascade et les problèmes d'architecture que les relecteurs humains manquent souvent. Utilisé par plus de 22 000 équipes, dont NVIDIA , Brex, Zapier et PostHog, Greptile s'intègre directement à GitHub, GitLab, Bitbucket et autres plateformes de partage de code. Il apprend les normes de codage de votre équipe au fil du temps et applique des règles personnalisées rédigées en langage clair. Pour les responsables techniques soucieux d'accélérer les livraisons sans compromettre la qualité du code, Greptile agit comme un relecteur senior rigoureux et infatigable sur chaque demande de fusion.
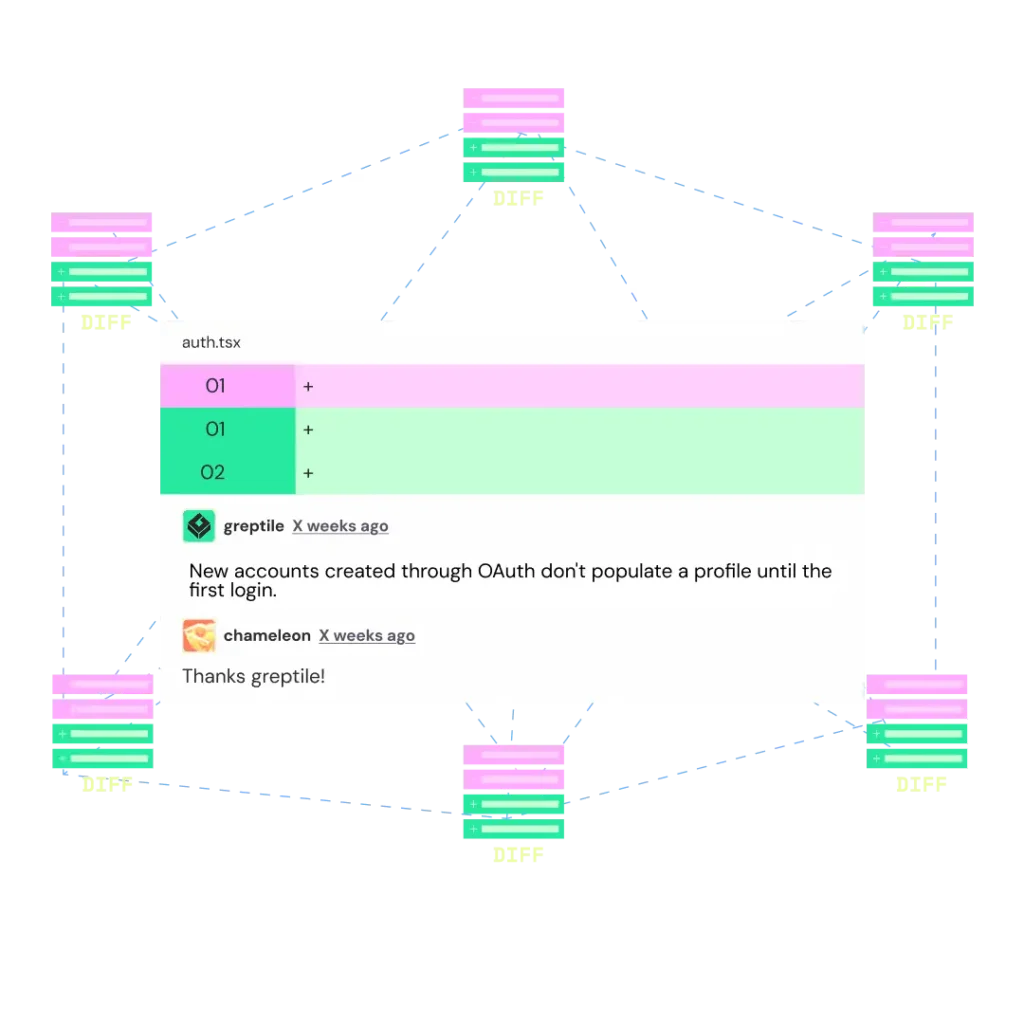
L'agent principal de Greptile analyse chaque demande de fusion en tenant compte du contexte complet du graphe du code source. Il génère des scores de confiance de 0 à 5, des diagrammes de séquence automatiques, des suggestions de tests unitaires et des résumés clairs des demandes de fusion. Vous pouvez discuter directement dans la demande de fusion pour clarifier tout résultat. Les niveaux de gravité permettent aux équipes de se concentrer en priorité sur les bogues critiques.
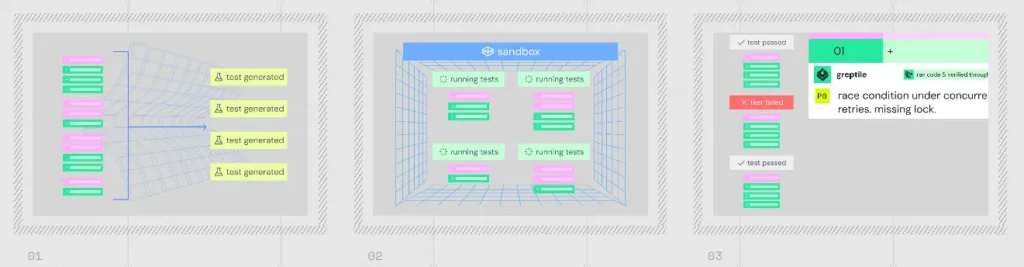
TREX (Test, Run, Execute) est la fonctionnalité phare de Greptile. Elle crée une branche de pull request dans un environnement isolé, simule les appels d'API, lance des serveurs de développement et utilise des agents de navigateur pour interagir avec votre interface utilisateur. Elle détecte environ 20 % des bugs qui n'apparaissent qu'à l'exécution et joint directement à la pull request les journaux, captures d'écran, traces et vidéos comme preuves.
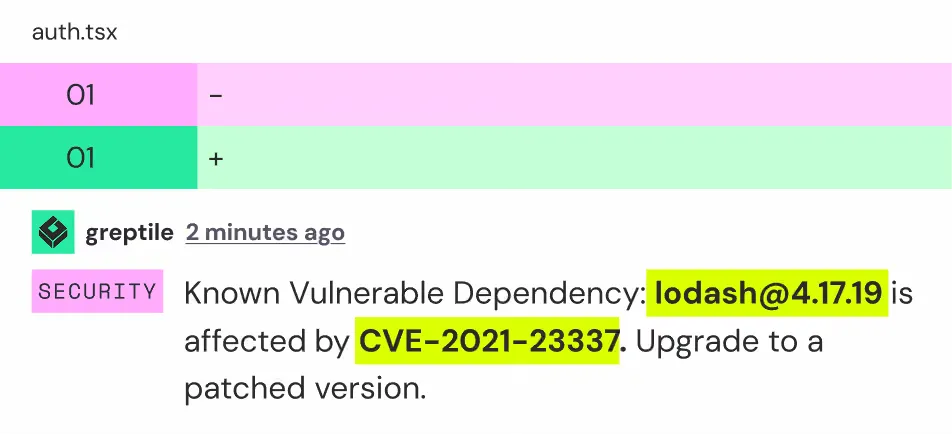
Greptile combine l'analyse statique basée sur des règles Opengrep, Analyse de la composition du logiciel contre les bases de données CVE, et un AI Couche de triage qui comprend le contexte du code. Elle détecte les contournements d'autorisation, les injections de commandes, les attaques par déni de service et les attaques par déni de service avant qu'elles n'atteignent la production.
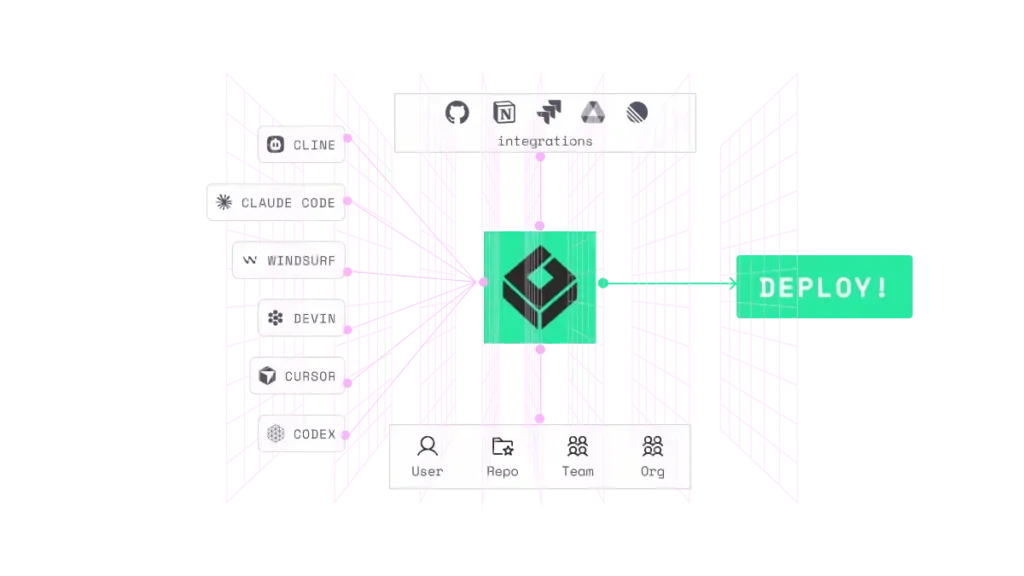
Greptile travaille indépendamment de Claude Code, Curseur, OuvertAI Codex, Conductor et Devin. Un simple clic sur le bouton « Corriger avec votre agent » permet de traiter les problèmes en fournissant tout le contexte nécessaire. Un mode « Boucle de Greptile » permet aux agents d'itérer les corrections jusqu'à ce que Greptile attribue la note maximale de 5/5 sans aucun commentaire ouvert.
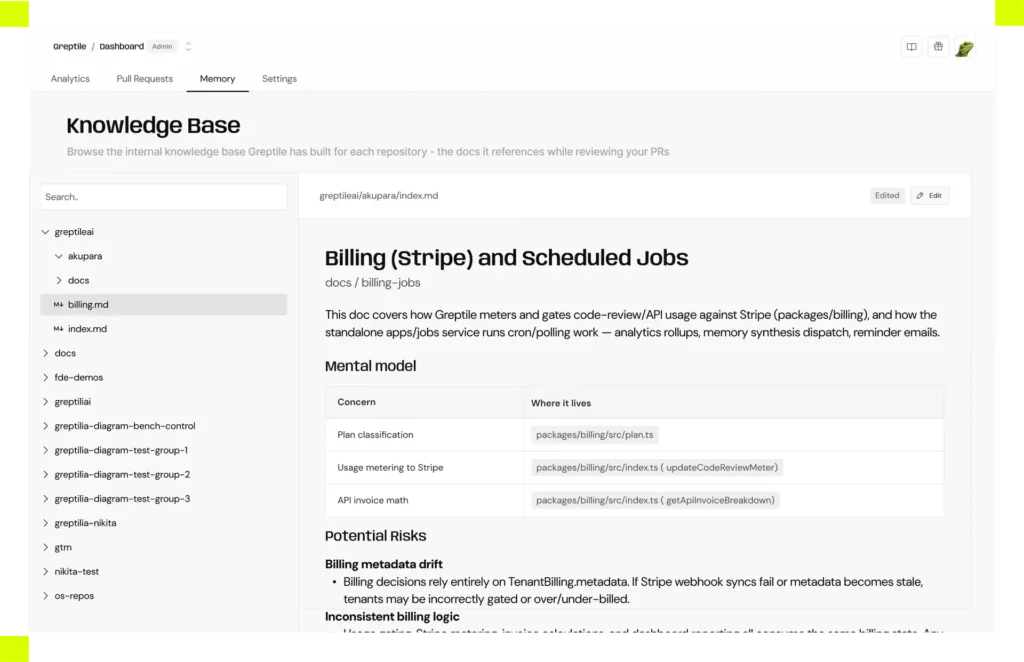
Greptile génère automatiquement une documentation dynamique pour chaque partie de votre code. Elle cartographie les connexions entre les composants, suit les bogues antérieurs et se met à jour en temps réel au fur et à mesure des modifications du code. Cette base de connaissances est modifiable depuis le tableau de bord et accessible via MCP, permettant ainsi à vos développeurs de partager le même contexte.
Le système tire des enseignements des retours positifs et négatifs sur ses suggestions, réduisant ainsi le bruit et renforçant les préférences de l'équipe au fil du temps. Des règles personnalisées peuvent être rédigées en langage clair et appliquées à des modèles de fichiers spécifiques. Le contexte externe provenant de Notion , Jira, Linear et Datadog est également pris en compte lors des révisions.
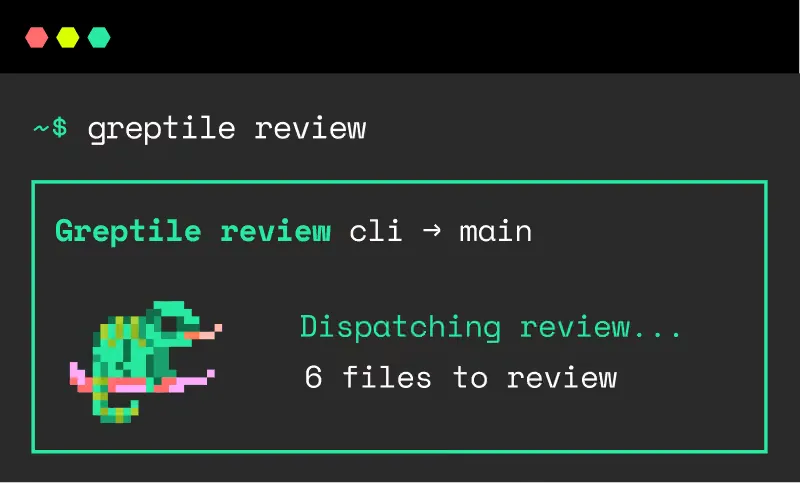
Exécutez des analyses Greptile complètes sur vos branches locales depuis votre terminal avant de les pousser. L'option `--agent` permet d'afficher les résultats bruts ainsi que des suggestions de correctifs à appliquer par votre agent de développement. L'interface de ligne de commande prend en charge les analyses de niveau Plus et Apex pour une analyse plus approfondie des modifications à haut risque.
Intégrations formalisées avec tous les principaux AI outils de codage Vous pouvez ainsi envoyer en un clic les résultats d'analyse, les chemins d'accès aux fichiers, les numéros de ligne et les suggestions de correction à n'importe quel agent partenaire. Le serveur MCP étend l'accès, permettant à tout EDI compatible de lire les commentaires, d'accéder aux entrées de la base de connaissances et de résoudre les problèmes sans changer de contexte.
Tarifs Greptile
| Plan | Prix | Crédits inclus | Limites clés |
|---|---|---|---|
| Starter | Gratuit | 50 / mois | 1 développeur actif, dépôts illimités |
| Pro | 30 $/siège/mois | 12 000/place/mois | Crédits supplémentaires à 1 $ chacun, règles personnalisées, places et dépôts illimités |
| Entreprise | Encadrement Sur Mesure | Encadrement Sur Mesure | Auto-hébergé, SSO/SAML, environnement isolé du réseau, Perforce, assistance Slack dédiée |
Comment l'index graphique de Greptile surpasse les outils de comparaison uniquement
pont AI Les outils d'analyse de code analysent les lignes modifiées d'une requête d'extraction de manière isolée. Greptile adopte une approche fondamentalement différente en construisant un graphe complet de votre dépôt avant toute analyse. Ce graphe cartographie chaque appel de fonction, chaîne d'importation et relation entre les classes dans l'ensemble du code source.
Lorsqu'un développeur modifie une fonction utilitaire, Greptile analyse tous les appels en aval pour signaler les contrats rompus et les mises à jour manquantes. C'est la principale raison pour laquelle les équipes constatent la détection de trois fois plus de bogues. L'index graphique est ce qui distingue Greptile des outils d'analyse statique de code superficiels et le positionne comme un véritable outil de détection de bogues. AI Un agent de revue de code plutôt qu'un simple outil de correspondance de modèles.
TREX et le passage à une revue de code prenant en compte l'exécution
TREX représente une véritable avancée dans le domaine de l'analyse de code automatisée. Les outils d'analyse statique traditionnels se contentent d'analyser le contenu du code. TREX, quant à lui, analyse son comportement. Il lance des services, envoie de véritables requêtes HTTP, teste les modifications apportées au code et capture des preuves multimodales, notamment des journaux, des captures d'écran et des fichiers de traces.
Dans le cadre du processus d'ingénierie de Greptile, l'activation d'Apex avec TREX a permis de détecter suffisamment de bogues en production pour modifier l'ensemble de leur processus de déploiement. Pour les équipes gérant des microservices ou des applications front-end complexes, TREX comble le fossé entre la revue de code et les tests d'assurance qualité en détectant les échecs d'intégration avant leur mise en production.
Avantages et inconvénients
- Contexte complet du graphe de la base de code.
- TREX détecte les bogues d'exécution.
- Tire des enseignements des retours de l'équipe.
- Résolution en un clic avec les agents.
- Un niveau gratuit généreux est disponible.
- Prend en charge tous les langages de programmation.
- Azure DevOps n'est pas pris en charge.
- Les crédits sont rapidement consommés sur Apex.
- Pas de fonction d'analyse SAST intégrée.
- Tarification des entreprises non transparente.
Meilleures alternatives à Greptile
| AI Agent de révision de code | Sensibilisation à la base de code | Détection de bogues en cours d'exécution |
|---|---|---|
| CodeLapin | Contexte au niveau des différences et des fichiers | ❌ Non |
| Analyse de code GitHub Copilot | Limité aux fichiers modifiés | ❌ Non |
| Qodo | Génération de tests axée sur | Exécution partielle (test) |
| Sourcegraph Cody | Recherche et contexte dans le dépôt | ❌ Non |


