Información clave de Greptile
¿Qué es Greptile?
greptil es un AI Greptile es un agente de revisión de código que analiza automáticamente cada solicitud de extracción con un conocimiento completo de todo el código fuente. A diferencia de los analizadores de código tradicionales o las herramientas de revisión que solo analizan diferencias, Greptile crea un índice gráfico de las funciones, clases, importaciones y dependencias de tu repositorio.
Esto le permite detectar inconsistencias entre archivos, efectos en cadena y problemas arquitectónicos que los revisores humanos suelen pasar por alto. Utilizado por más de 22 000 equipos, incluidos NVIDIA , Brex, Zapier y PostHog, Greptile se integra directamente con GitHub, GitLab, Bitbucket y otros proveedores de código. Aprende los estándares de codificación de tu equipo con el tiempo y aplica reglas personalizadas escritas en lenguaje natural. Para los líderes de ingeniería que buscan acelerar la entrega sin sacrificar la calidad del código, Greptile actúa como un revisor senior incansable en cada solicitud de extracción.
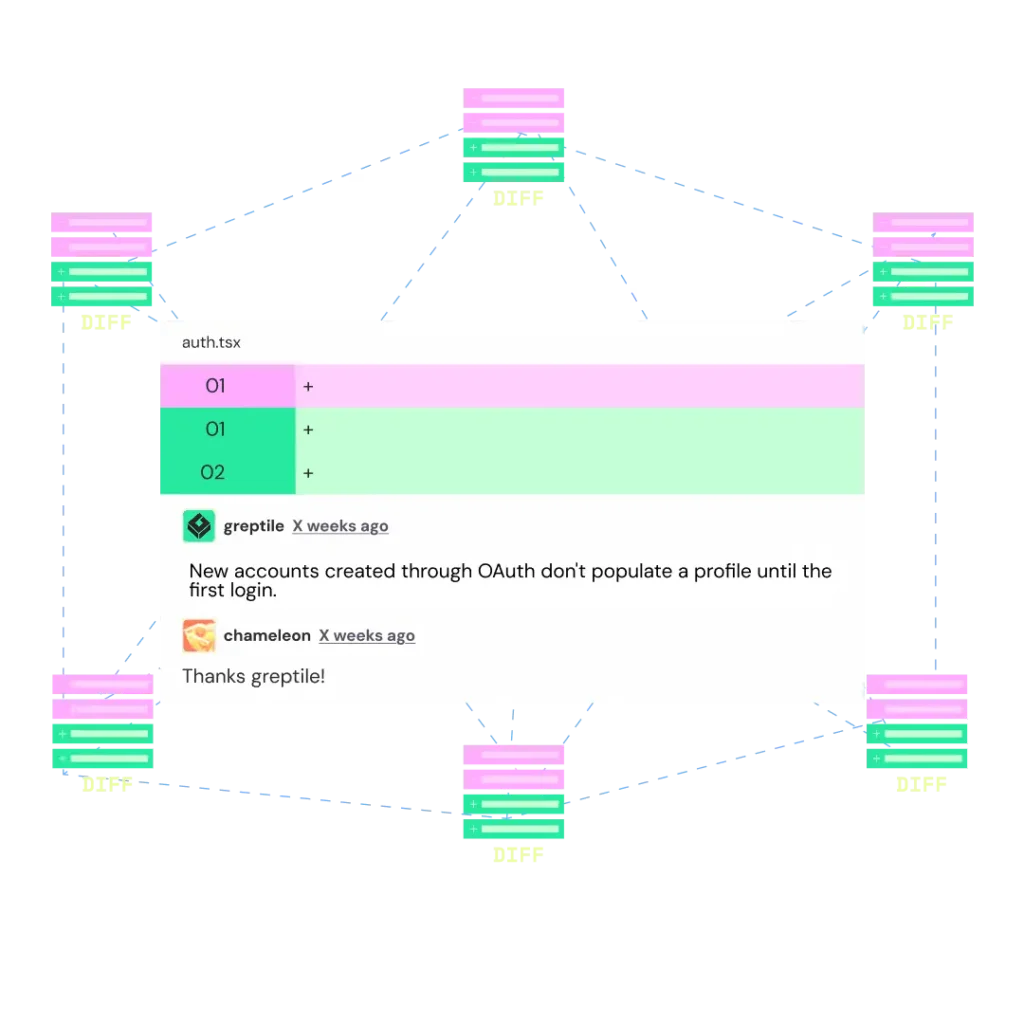
El agente principal de Greptile analiza cada solicitud de extracción con el contexto completo del grafo del código fuente. Genera puntuaciones de confianza de 0 a 5, diagramas de secuencia generados automáticamente, sugerencias de pruebas unitarias y resúmenes de solicitudes de extracción en lenguaje sencillo. Puedes chatear dentro de la solicitud de extracción para aclarar cualquier hallazgo. Las clasificaciones de gravedad permiten a los equipos centrarse primero en los errores críticos.
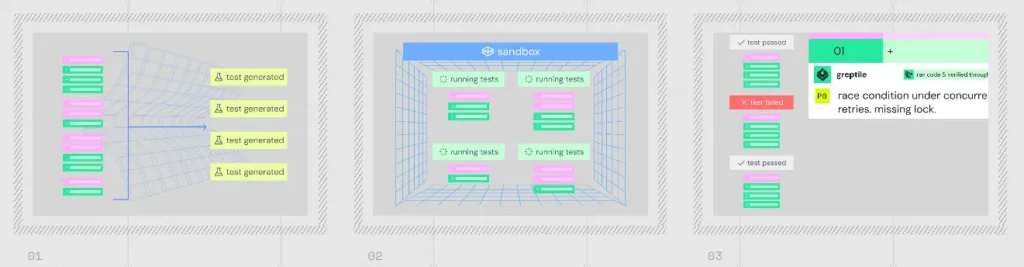
TREX (Test, Run, Execute) es la función más destacada de Greptile. Inicia tu rama de PR en un entorno aislado, simula llamadas a la API, inicia servidores de desarrollo y utiliza agentes de navegador para interactuar con tu interfaz de usuario. Detecta aproximadamente el 20 % de los errores que solo aparecen en tiempo de ejecución y adjunta registros, capturas de pantalla, trazas y vídeos directamente a la PR como evidencia.
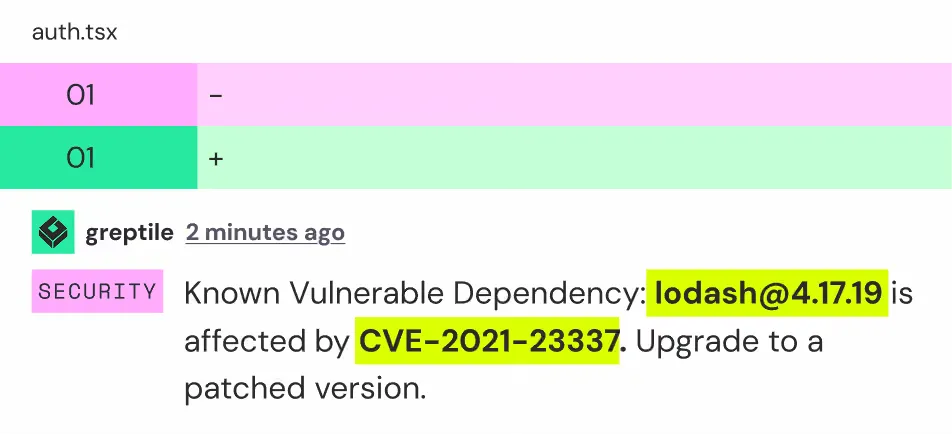
Greptile combina el escaneo estático basado en reglas de Opengrep, Análisis de composición de software contra las bases de datos CVE y una AI Capa de triaje que comprende el contexto del código. Detecta vulnerabilidades de autorización, inyección de comandos, ataques PATH y vectores de denegación de servicio antes de que lleguen a producción.
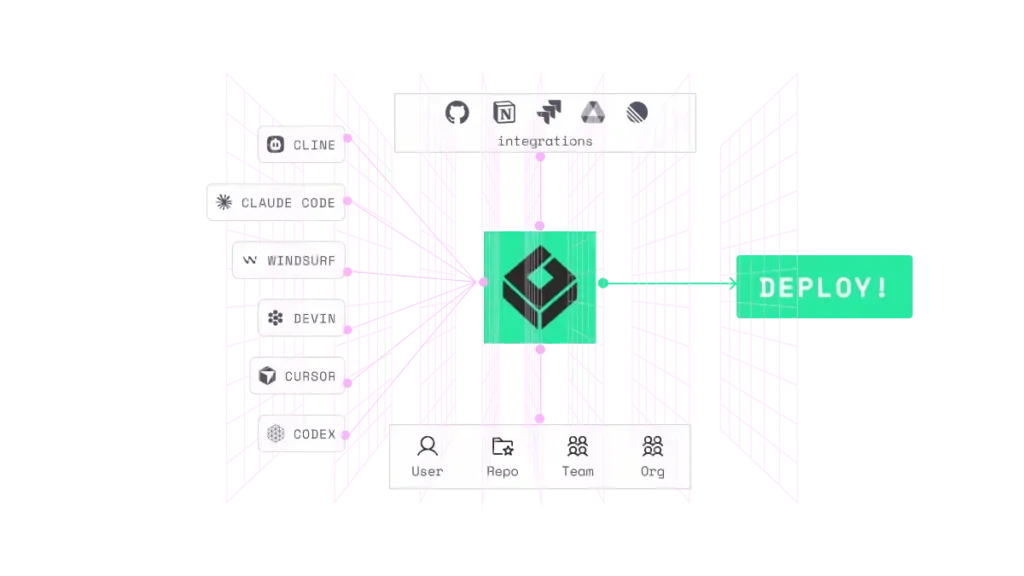
Greptile trabaja de forma independiente con Claude Code, Cursor, AbiertoAI Codex, Conductor y Devin. Los botones "Reparar con tu agente" envían los problemas con contexto completo y con un solo clic. El modo "Greplooping" permite a los agentes iterar las correcciones hasta que Greptile obtenga una puntuación perfecta de 5/5 sin comentarios pendientes.
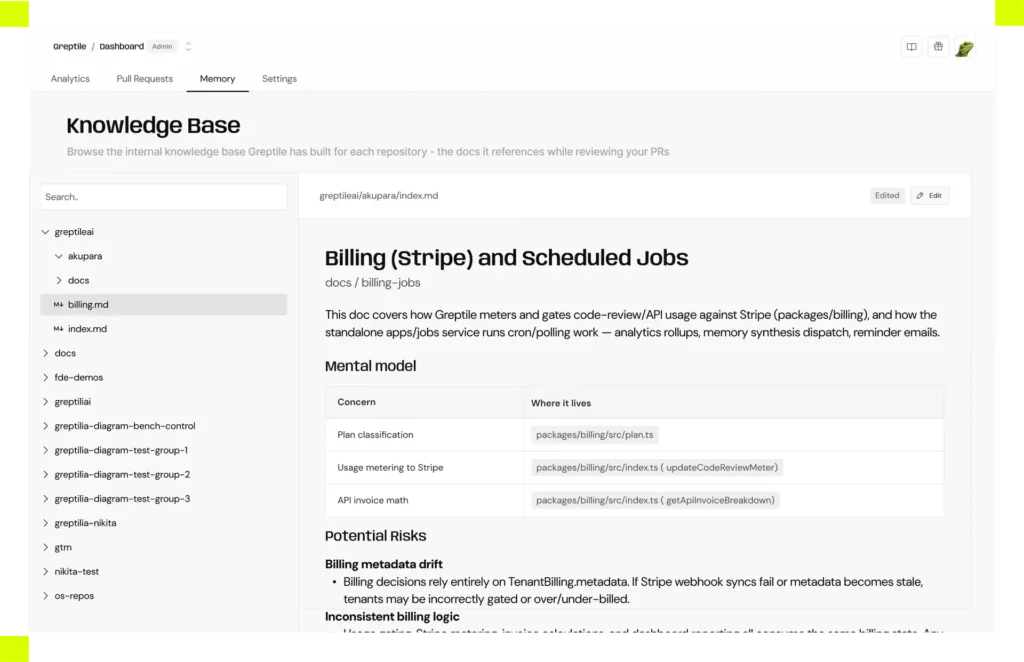
Greptile genera automáticamente documentación dinámica para cada parte de tu código. Mapea las conexiones entre componentes, registra errores anteriores y se actualiza en tiempo real a medida que cambia el código. Esta base de conocimientos se puede editar desde el panel de control y acceder a ella a través de MCP, de modo que tus desarrolladores compartan el mismo contexto.
El sistema aprende de las opiniones positivas y negativas sobre sus sugerencias, lo que permite suprimir el ruido y reforzar las preferencias del equipo con el tiempo. Se pueden escribir reglas personalizadas en lenguaje natural y aplicarlas a patrones de archivos específicos. El contexto externo de Notion , Jira, Linear y Datadog también se incorpora a las revisiones.
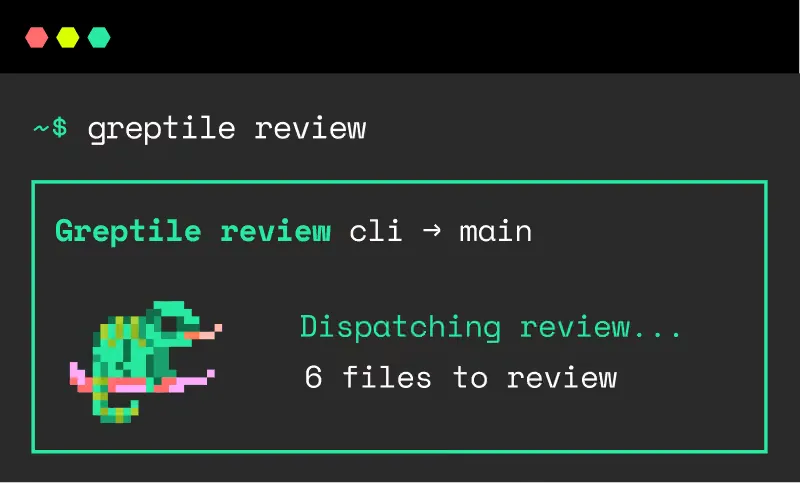
Antes de realizar cambios, ejecuta revisiones completas de Greptile en las ramas locales desde tu terminal. El parámetro –agent muestra los resultados sin procesar con sugerencias de corrección para que tu agente de codificación las aplique. La interfaz de línea de comandos admite revisiones de nivel Plus y Apex para un análisis más profundo de los cambios de alto riesgo.
Integraciones formalizadas con todos los principales sistemas AI herramientas de codificación Permite enviar resultados de revisiones, rutas de archivo, números de línea y sugerencias de corrección a cualquier agente asociado con un solo clic. El servidor MCP amplía aún más el acceso, permitiendo que cualquier IDE compatible lea comentarios, acceda a la base de conocimientos y resuelva problemas sin cambiar de contexto.
Planes de precios de Greptile
| Plan | Costo | Créditos incluidos | Límites clave |
|---|---|---|---|
| Starter | Free | 50 / mes | 1 desarrollador activo, repositorios ilimitados |
| Pro | $30/asiento/mes | 50/asiento/mes | Créditos adicionales a $1 cada uno, reglas personalizadas, asientos y reposiciones ilimitados. |
| Empresa | Personalizado | Personalizado | Autogestionado, SSO/SAML, aislado de la red, Perforce, soporte dedicado de Slack. |
Cómo el índice gráfico de Greptile supera a las herramientas que solo utilizan diferencias
La mayoría de las AI Las herramientas de revisión de código analizan las líneas modificadas de una solicitud de extracción de forma aislada. Greptile adopta un enfoque fundamentalmente diferente al construir un grafo completo del repositorio antes de que comience cualquier revisión. Este grafo representa cada llamada a función, cadena de importación y relación de clases en todo el código fuente.
Cuando un desarrollador modifica una función de utilidad, Greptile rastrea todas las llamadas posteriores para detectar contratos rotos y actualizaciones faltantes. Esta es la razón principal por la que los equipos informan haber detectado 3 veces más errores. El índice gráfico es lo que diferencia a Greptile de las herramientas de análisis estático superficiales y lo posiciona como una herramienta genuina. AI un agente de revisión de código en lugar de un simple comparador de patrones.
TREX y el cambio hacia la revisión de código con conciencia del tiempo de ejecución
TREX representa un auténtico avance en la revisión automatizada de código. Las herramientas tradicionales de revisión estática solo pueden analizar el contenido del código. TREX, en cambio, analiza el comportamiento del código. Inicia servicios, envía solicitudes HTTP reales, prueba rutas de código modificadas y recopila evidencia multimodal, incluyendo registros, capturas de pantalla y archivos de rastreo.
En el flujo de trabajo de ingeniería de Greptile, la integración de TREX con Apex permitió detectar suficientes errores de producción como para modificar por completo su proceso de despliegue. Para los equipos que gestionan microservicios o aplicaciones front-end complejas, TREX reduce la brecha entre la revisión de código y las pruebas de control de calidad al detectar fallos de integración antes de que lleguen al entorno de pruebas.
Pros y contras
- Contexto gráfico completo del código fuente.
- TREX detecta errores en tiempo de ejecución.
- Aprende de los comentarios del equipo.
- Solución con un solo clic gracias a nuestros agentes.
- Amplia oferta de planes gratuitos.
- Soporta todos los lenguajes de programación.
- Sin soporte para Azure DevOps.
- Los créditos se consumen rápidamente en Apex.
- No incluye escaneo SAST integrado.
- Los precios para empresas no son transparentes.
Las mejores alternativas a Greptile
| AI Agente de revisión de código | Conocimiento del código fuente | Detección de errores en tiempo de ejecución |
|---|---|---|
| CódigoConejo | Diferencia y contexto a nivel de archivo | ❌No |
| Revisión de código de GitHub Copilot | Limitado a archivos modificados | ❌No |
| Qodo | Generación de pruebas enfocada | Parcial (ejecución de pruebas) |
| Gráfico fuente Cody | Búsqueda y contexto del repositorio | ❌No |


