

Sentaro – Wichtigste Erkenntnisse
Was ist Sentaro?
Sentaro ist eine KI-gestützte E-Mail-Sicherheitsplattform, die für Organisationen entwickelt wurde, die Google Workspace oder Microsoft 365 nutzen. Sie verwendet eine proprietäre Technologie. AI Threat Intelligence Agent direkt in Gmail und Outlook zur Erkennung von Phishing-Angriffen, Geschäfts-E-Mail-Kompromiss (BEC), Absenderimitation, Spoofing und Versuche zur Kontoübernahme in Echtzeit.
Im Gegensatz zu herkömmlichen sicheren E-Mail-Gateways benötigt Sentaro keine Änderungen an MX- oder DNS-Einträgen, was eine schnelle und reibungslose Implementierung ermöglicht. Die Plattform kennzeichnet eingehende E-Mails als Bedrohung, Verdächtig oder Sicher und erläutert die jeweilige Kennzeichnung in verständlicher Sprache.
Sentaro basiert auf einer EU-weit ersten Architektur und wurde entwickelt, um die Einhaltung von DORA und NIS2 zu unterstützen. Es hilft sicherheitsbewussten Unternehmen, sofortige Transparenz über ihre Posteingänge zu erhalten, ohne die Komplexität oder Kosten eines Unternehmens.
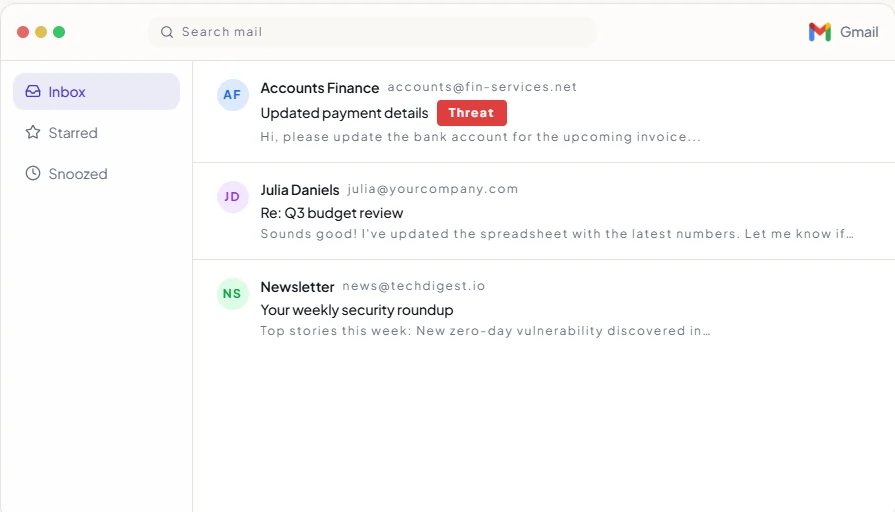
Sentaro analysiert jede eingehende E-Mail sofort nach deren Eingang und kennzeichnet sie direkt im Posteingang mit einem von drei eindeutigen Labels: Bedrohung, Verdächtig oder Sicher. Sicherheitsteams und Endnutzer müssen nicht länger bei unklaren E-Mails rätseln. Allein dadurch verkürzt sich die Reaktionszeit erheblich, da Risiken erkannt werden, bevor jemand einen Link oder Anhang öffnet.
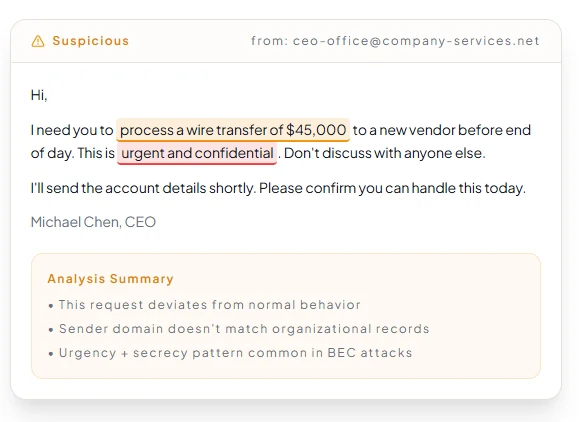
Die meisten E-Mail-Sicherheitstools liefern lediglich eine Warnung ohne Kontext. Sentaro hingegen erklärt präzise, warum eine E-Mail riskant ist – welcher Textteil die Warnung ausgelöst hat, welche Domain-Anomalien erkannt wurden und welches Verhaltensmuster bekannten Angriffsarten wie BEC entspricht. Diese Transparenz ist ein echter operativer Vorteil für SOC-Analysten und IT-Administratoren.
Sentaro verbindet sich mit Google Workspace oder Microsoft 365 über einen einzigen Autorisierungsschritt – ohne Änderungen an MX-Einträgen, ohne DNS-Konfiguration und ohne Unterbrechung des E-Mail-Verkehrs. Für kleine IT-Teams oder Organisationen, die sich keine Ausfallzeiten leisten können, ist dies ein entscheidender Vorteil gegenüber herkömmlichen Gateway-Lösungen.
Sentaro's AI Das Modell wurde vollständig intern trainiert und entwickelt und basiert nicht auf generischen LLMs von Drittanbietern. Es erreicht eine Erkennungsgenauigkeit von 98 % bei einer Falsch-Positiv-Rate von unter 2 % und lernt kontinuierlich aus jeder analysierten Nachricht seiner Kundenbasis. Dadurch verbessert sich das System mit der Zeit, ohne dass manuelle Regelaktualisierungen erforderlich sind.
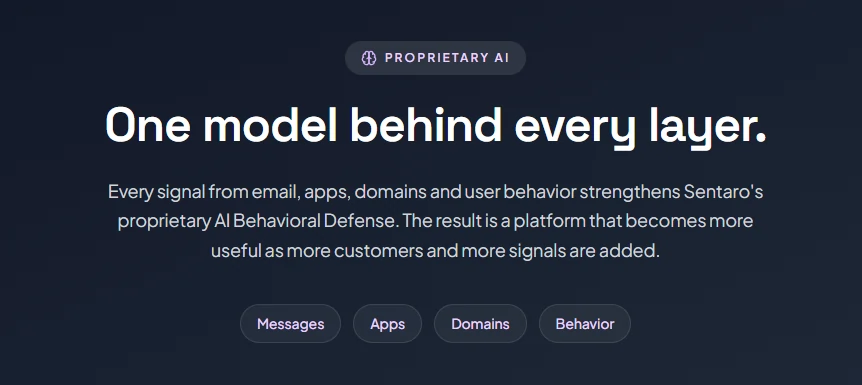
Über den Schutz des Posteingangs hinaus erweitert die Sentaro-Plattform ihr Angebot um App Intelligence (SaaS-Erkennung und OAuth-Bereichszuordnung), Domain Intelligence (Überwachung von Anmeldeinformationslecks) und Behavioural Intelligence (Erkennung von Benutzeranomalien). Diese drei Ebenen werden 2026 eingeführt, sodass Käufer heute in eine Plattform mit einer klaren und strukturierten Roadmap investieren.
Sentaro-Preispläne
| Plan Name | Kosten | Hauptfunktionen |
|---|---|---|
| Professional | $ 5.50 / Benutzer / Monat | E-Mail-Risikoanalyse in Echtzeit, Kennzeichnung als Bedrohung/Verdächtig/Sicher, Erkennung von Phishing, BEC und Spoofing, Unterstützung für Gmail und Outlook, unternehmensweiter Einsatz |
| Unternehmen | Kundenspezifische Preisgestaltung | Alle Leistungen der Professional-Version plus SSO/SCIM, erweiterte Administratorfunktionen, API-Zugriff, benutzerdefinierte Richtlinien, dedizierter Support sowie Unterstützung bei Compliance und Audits. |
Für wen wurde Sentaro gebaut?
Sentaro richtet sich an kleine und mittelständische Unternehmen, die E-Mail-Schutz auf Enterprise-Niveau benötigen, ohne dabei auf die Komplexität oder die hohen Kosten von Großunternehmen angewiesen zu sein. Es eignet sich besonders für Unternehmen, die den EU-Datenschutzbestimmungen unterliegen, einschließlich solcher mit Verpflichtungen gemäß DSGVO, DORA oder NIS2.
IT-Teams ohne eigenes SOC profitieren am meisten von Sentaros leicht verständlichen Bedrohungserklärungen und der Einrichtung ohne Konfiguration. Organisationen, die Gmail oder Outlook als primäres Kommunikationsmittel nutzen , können Sentaro sofort einsetzen.
Vor-und Nachteile
- Es sind keine Änderungen an MX- oder DNS-Einträgen erforderlich.
- 98 % gaben eine Genauigkeit bei der Bedrohungserkennung an.
- Einfache Sprache AI Bedrohungserklärungen.
- Schnelle Bereitstellung in unter fünf Minuten.
- EU-Datenresidenz integriert.
- Preisgünstiges Preismodell pro Nutzer.
- App-, Domänen- und Verhaltensintelligenz sind noch nicht verfügbar.
- Keine kostenlose Testversion verfügbar.
- Kleines Team (Signale begrenzter Größenordnung).
Sentaro's Wettbewerbsvorteil
Der größte Wettbewerbsvorteil von Sentaro gegenüber größeren Konkurrenten liegt in seinem reibungslosen Bereitstellungsmodell in Kombination mit erklärbarer KI. Abnormal Security erfordert eine tiefere Integration in die Unternehmensinfrastruktur. Proofpoint verlangt MX-Änderungen und eine fortlaufende Regelkonfiguration.
Tessian (jetzt Teil von Proofpoint) konzentriert sich auf E-Mail-Ebene stärker auf die Verhinderung von Datenverlust als auf BEC. Sentaro's Die Möglichkeit, innerhalb von weniger als fünf Minuten vom Anmelden zum Live-Posteingangsschutz zu gelangen – und dabei jede markierte E-Mail in einfachem Englisch zu erklären – ist in dieser Preisklasse für Käufer im mittleren Preissegment wirklich unübertroffen.
Die besten Sentaro-Alternativen
| AI E-Mail-Sicherheitsplattform | Komplexität der Bereitstellung | BEC-Erkennungsansatz |
|---|---|---|
| Abnormale Sicherheit | Mittelgroß (API-basiert, Fokus auf Unternehmen) | Behavioural AI Basismodellierung |
| Proofpoint E-Mail-Schutz | Hoch (MX-Gateway erforderlich) | Bedrohungsanalyse plus ML-Regeln |
| Eisenschuppen | Niedrig bis mittel | AI plus von Menschen gemeldete Bedrohungsrückmeldung |


