
Greptile – Wichtigste Erkenntnisse
Was ist Greptile?
Greifvogel ist ein AI Greptile ist ein Code-Review-Agent, der automatisch jeden Pull Request analysiert und dabei Ihre gesamte Codebasis umfassend berücksichtigt. Im Gegensatz zu herkömmlichen Lintern oder Tools, die nur Diffs analysieren, erstellt Greptile einen Graphindex der Funktionen, Klassen, Importe und Abhängigkeiten Ihres Repositorys.
Dadurch erkennt Greptile Inkonsistenzen zwischen Dateien, Folgeeffekte und Architekturprobleme, die menschlichen Prüfern häufig entgehen. Greptile wird von über 22,000 Teams, darunter NVIDIA , Brex, Zapier und PostHog, eingesetzt und lässt sich direkt in GitHub, GitLab, Bitbucket und andere Code-Anbieter integrieren. Es lernt mit der Zeit die Codierungsstandards Ihres Teams und setzt benutzerdefinierte Regeln in verständlichem Englisch durch. Für Entwicklungsleiter, die Wert auf schnellere Auslieferung ohne Qualitätseinbußen legen, fungiert Greptile als unermüdlicher Senior-Reviewer bei jedem Pull Request.
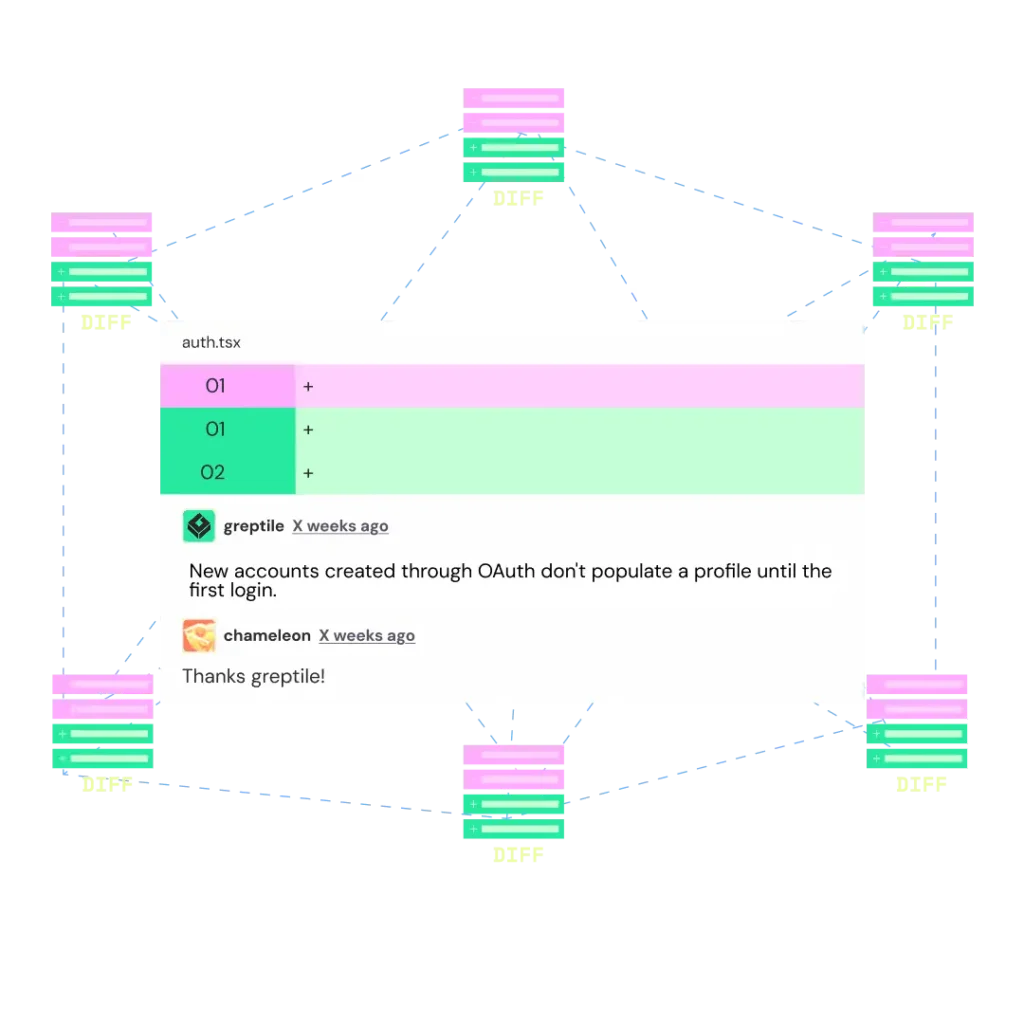
Der Kernagent von Greptile analysiert jeden Pull Request im Kontext des gesamten Codebasisgraphen. Er generiert Konfidenzwerte von 0 bis 5, automatisch erstellte Sequenzdiagramme, Unit-Test-Vorschläge und leicht verständliche PR-Zusammenfassungen. Innerhalb des PRs können Sie chatten, um Ergebnisse zu klären. Schweregradbewertungen ermöglichen es Teams, sich zunächst auf kritische Fehler zu konzentrieren.
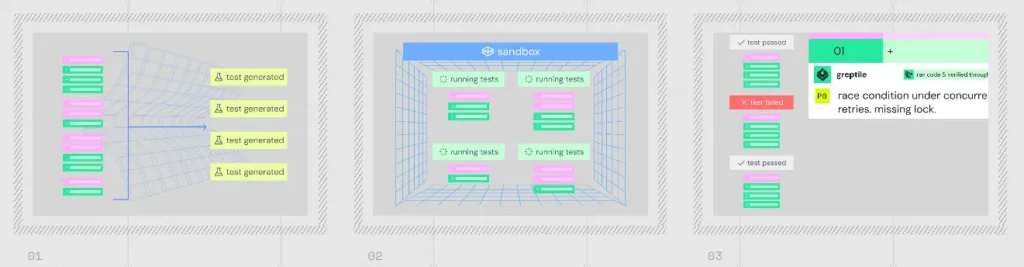
TREX (Testen, Ausführen, Ausführen) ist Greptiles herausragende Funktion. Es startet Ihren Pull Request-Branch in einer Sandbox-Umgebung, simuliert API-Aufrufe, startet Entwicklungsserver und nutzt Browser-Agenten zur Interaktion mit Ihrer Benutzeroberfläche. Es erkennt etwa 20 % der Fehler, die erst zur Laufzeit auftreten, und fügt Protokolle, Screenshots, Traces und Videos direkt dem Pull Request als Beweismittel hinzu.
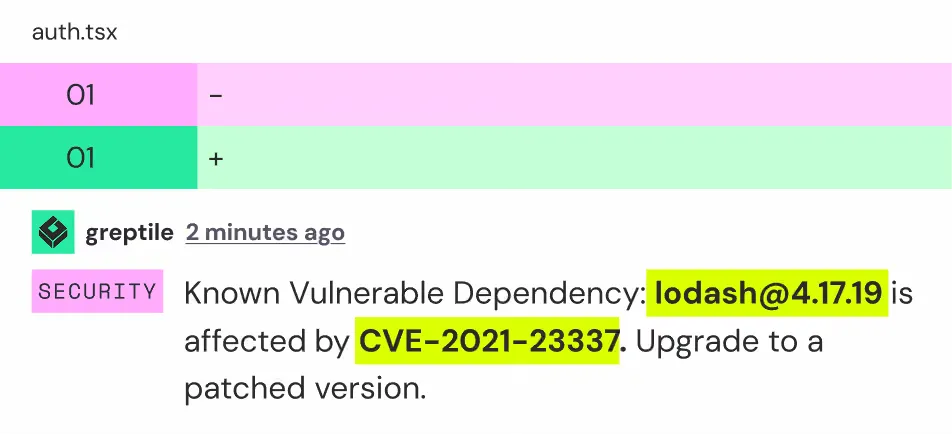
Greptile kombiniert regelbasierte statische Scans mit Opengrep. Analyse der Softwarezusammensetzung gegen CVE-Datenbanken und ein AI Eine Triage-Schicht, die den Codekontext versteht. Sie erkennt Autorisierungsumgehungen, Befehlsinjektion, PATH-Angriffe und Denial-of-Service-Angriffe, bevor diese die Produktionsumgebung erreichen.
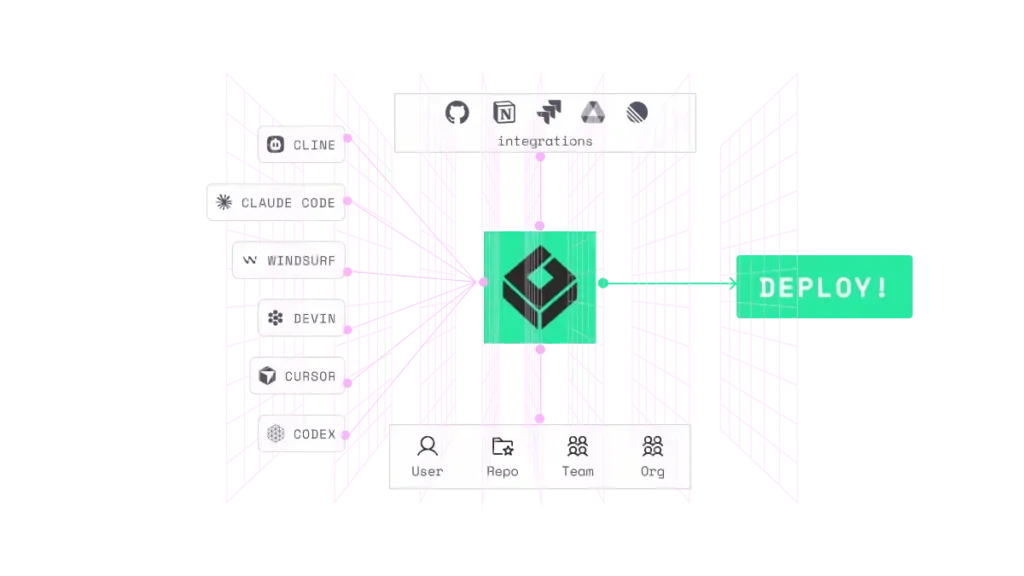
Greptile arbeitet unabhängig mit Claude Code zusammen. Cursor, ÖffnenAI Codex, Conductor und Devin. Mit einem Klick auf die Schaltfläche „Mit Ihrem Agenten beheben“ werden Probleme mit vollständigem Kontext weitergeleitet. Ein „Greplooping“-Modus ermöglicht es Agenten, Korrekturen so lange zu wiederholen, bis Greptile die perfekte Punktzahl von 5/5 ohne offene Kommentare erreicht.
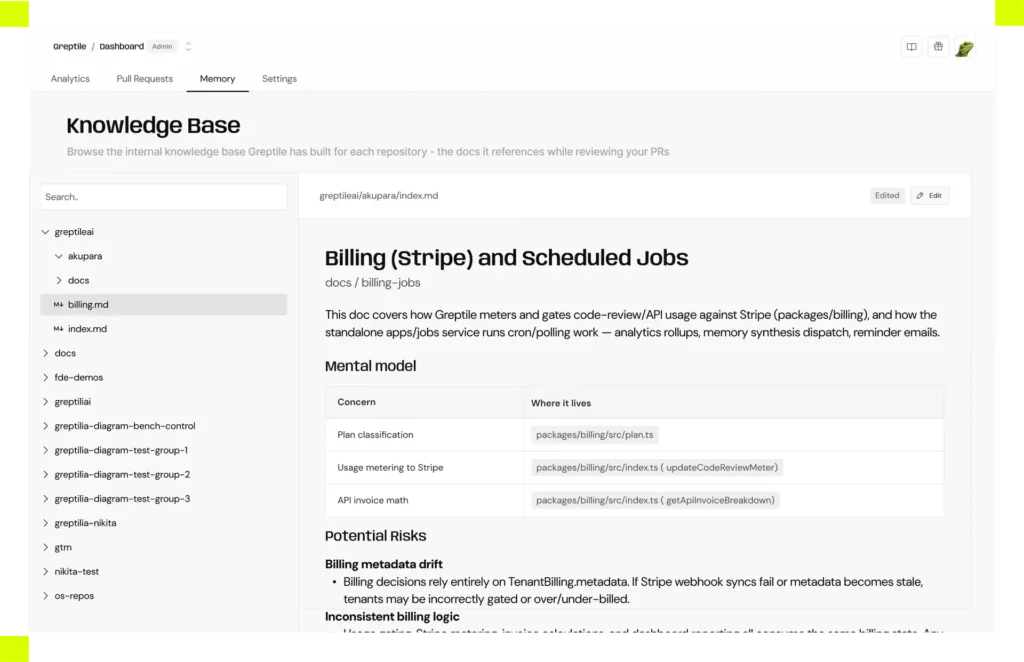
Greptile generiert automatisch eine dynamische Dokumentation für jeden Teil Ihrer Codebasis. Es bildet Komponentenverbindungen ab, verfolgt vergangene Fehler und aktualisiert sich in Echtzeit bei Codeänderungen. Diese Wissensdatenbank ist über das Dashboard bearbeitbar und über MCP zugänglich, sodass Ihre Entwicklerteams denselben Kontext nutzen.
Das System lernt aus positivem und negativem Feedback zu seinen Vorschlägen, filtert irrelevante Meldungen heraus und festigt im Laufe der Zeit die Präferenzen des Teams. Benutzerdefinierte Regeln lassen sich in einfacher Sprache formulieren und auf bestimmte Dateimuster anwenden. Externe Kontextinformationen aus Notion , Jira, Linear und Datadog fließen ebenfalls in die Überprüfungen ein.
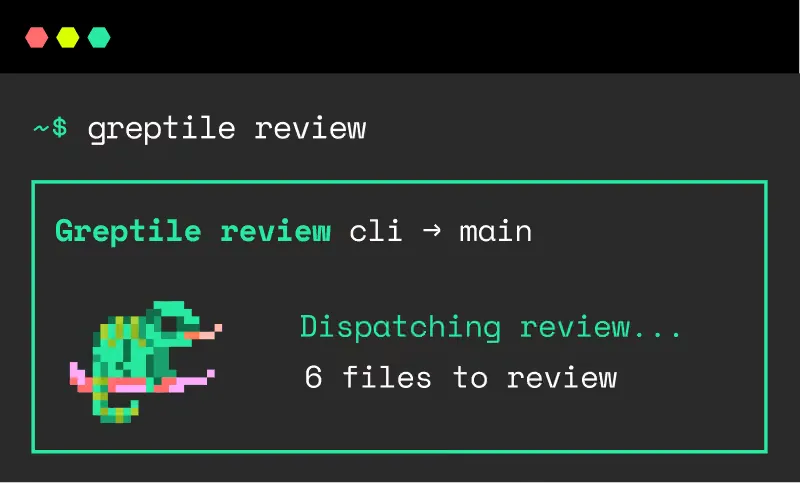
Führen Sie vor dem Push vollständige Greptile-Reviews lokaler Branches über Ihr Terminal durch. Der Parameter `--agent` gibt die Rohdaten der Ergebnisse mit Korrekturvorschlägen für Ihren Coding-Agenten aus. Die CLI unterstützt Plus- und Apex-Tier-Reviews für eine detailliertere Analyse risikoreicher Änderungen.
Formalisierte Integrationen mit allen wichtigen AI Programmierwerkzeuge Mit einem Klick können Sie Prüfergebnisse, Dateipfade, Zeilennummern und Lösungsvorschläge an jeden Partneragenten senden. Der MCP-Server erweitert den Zugriff zusätzlich, sodass jede kompatible IDE Kommentare lesen, Wissensdatenbankeinträge abrufen und Probleme ohne Kontextwechsel beheben kann.
Greptile Preispläne
| Hallenplan | Kosten | Credits enthalten | Wichtige Grenzen |
|---|---|---|---|
| Starter | Frei | 50 / Monat | 1 aktiver Entwickler, unbegrenzte Repositories |
| Pro | 30 $/Sitzplatz/Monat | 50/Sitzplatz/Monat | Zusätzliche Credits für je 1 $, individuelle Regeln, unbegrenzte Sitzplätze und Repositories |
| Unternehmen | Maßgeschneidert | Maßgeschneidert | Selbstgehostet, SSO/SAML, Air-Gap-Umgebung, Perforce, dedizierter Slack-Support |
Wie Greptiles Graphindex die reinen Diff-Tools übertrifft
Most AI Code-Review-Tools analysieren die geänderten Zeilen eines Pull Requests isoliert. Greptile verfolgt einen grundlegend anderen Ansatz, indem es vor Beginn der Überprüfung einen vollständigen Graphen Ihres Repositorys erstellt. Dieser Graph bildet jeden Funktionsaufruf, jede Importkette und jede Klassenbeziehung im gesamten Code ab.
Wenn ein Entwickler eine Hilfsfunktion ändert, verfolgt Greptile alle nachfolgenden Aufrufer, um fehlerhafte Verträge und fehlende Aktualisierungen zu erkennen. Dies ist der Hauptgrund, warum Teams berichten, dreimal so viele Fehler gefunden zu haben. Der Graphindex unterscheidet Greptile von oberflächlichen Linting-Tools und positioniert es als echtes Alleinstellungsmerkmal. AI Eher ein Code-Review-Agent als ein aufgepeppter Mustererkennungsalgorithmus.
TREX und der Wandel hin zu einer laufzeitbewussten Codeüberprüfung
TREX stellt einen echten Quantensprung in der automatisierten Code-Überprüfung dar. Herkömmliche statische Überprüfungswerkzeuge analysieren lediglich den Inhalt des Codes. TREX hingegen analysiert dessen Funktion. Es startet Dienste, sendet echte HTTP-Anfragen, testet geänderte Codepfade und erfasst vielfältige Nachweise, darunter Protokolle, Screenshots und Trace-Dateien.
Im Entwicklungs-Workflow von Greptile führte die Aktivierung von Apex mit TREX zu so vielen Produktionsfehlern, dass der gesamte Deployment-Prozess angepasst werden musste. Für Teams, die Microservices oder komplexe Frontend-Anwendungen betreiben, schließt TREX die Lücke zwischen Code-Review und QA-Testing , indem Integrationsfehler erkannt werden, bevor sie die Staging-Umgebung erreichen.
Vor-und Nachteile
- Vollständiger Codebasis-Graph-Kontext.
- TREX erkennt Laufzeitfehler.
- Lernt aus dem Feedback des Teams.
- Problemlösung mit einem Klick durch unsere Agenten.
- Großzügiges Gratis-Kontingent verfügbar.
- Unterstützt alle Programmiersprachen.
- Keine Unterstützung für Azure DevOps.
- Die Guthaben auf Apex sind schnell aufgebraucht.
- Keine integrierte SAST-Scanfunktion.
- Die Preisgestaltung für Unternehmenskunden ist nicht transparent.
Die besten Greptile-Alternativen
| AI Code-Review-Agent | Codebasisbewusstsein | Laufzeitfehlererkennung |
|---|---|---|
| CodeRabbit | Diff- und Dateikontext | ❌ Nein |
| GitHub Copilot Code Review | Beschränkt auf geänderte Dateien | ❌ Nein |
| Qodo | Testgenerierung fokussiert | Teilweise (Testausführung) |
| Quellengraph Cody | Repository-Suche und Kontext | ❌ Nein |


